사용자가 켜는 기기 내 사기 분류
메타는 8월 12일 왓츠앱의 Scam Alert를 제한 베타로 제공하면서 기술 개요를 공개했다. 사용자가 기능을 켜면 모델을 기기에 내려받아 연락처에 없는 상대의 메시지가 알려진 사기 패턴과 맞는지 분류한다. 메타는 분류를 위해 메시지 내용을 서버로 보내거나 자동 신고하지 않는 구조라고 설명했다. 모든 사용자에게 정식 제공된 기능의 발표는 아니다.
의심되는 경우 상대에게 보이지 않는 경고를 표시하고 차단·신고·대화 계속의 결정은 사용자에게 맡긴다. 잘못된 경고라면 신뢰하는 대화로 표시할 수 있으며, 이때 별도로 동의하면 최근 받은 메시지 5개를 개선 목적으로 공유할 수도 있다. 기기 내 분류와 사용자가 직접 선택한 신고·공유는 개인정보 처리 범위가 다른 경로다.
운영 통계에는 별도 집계 경계를 둔다
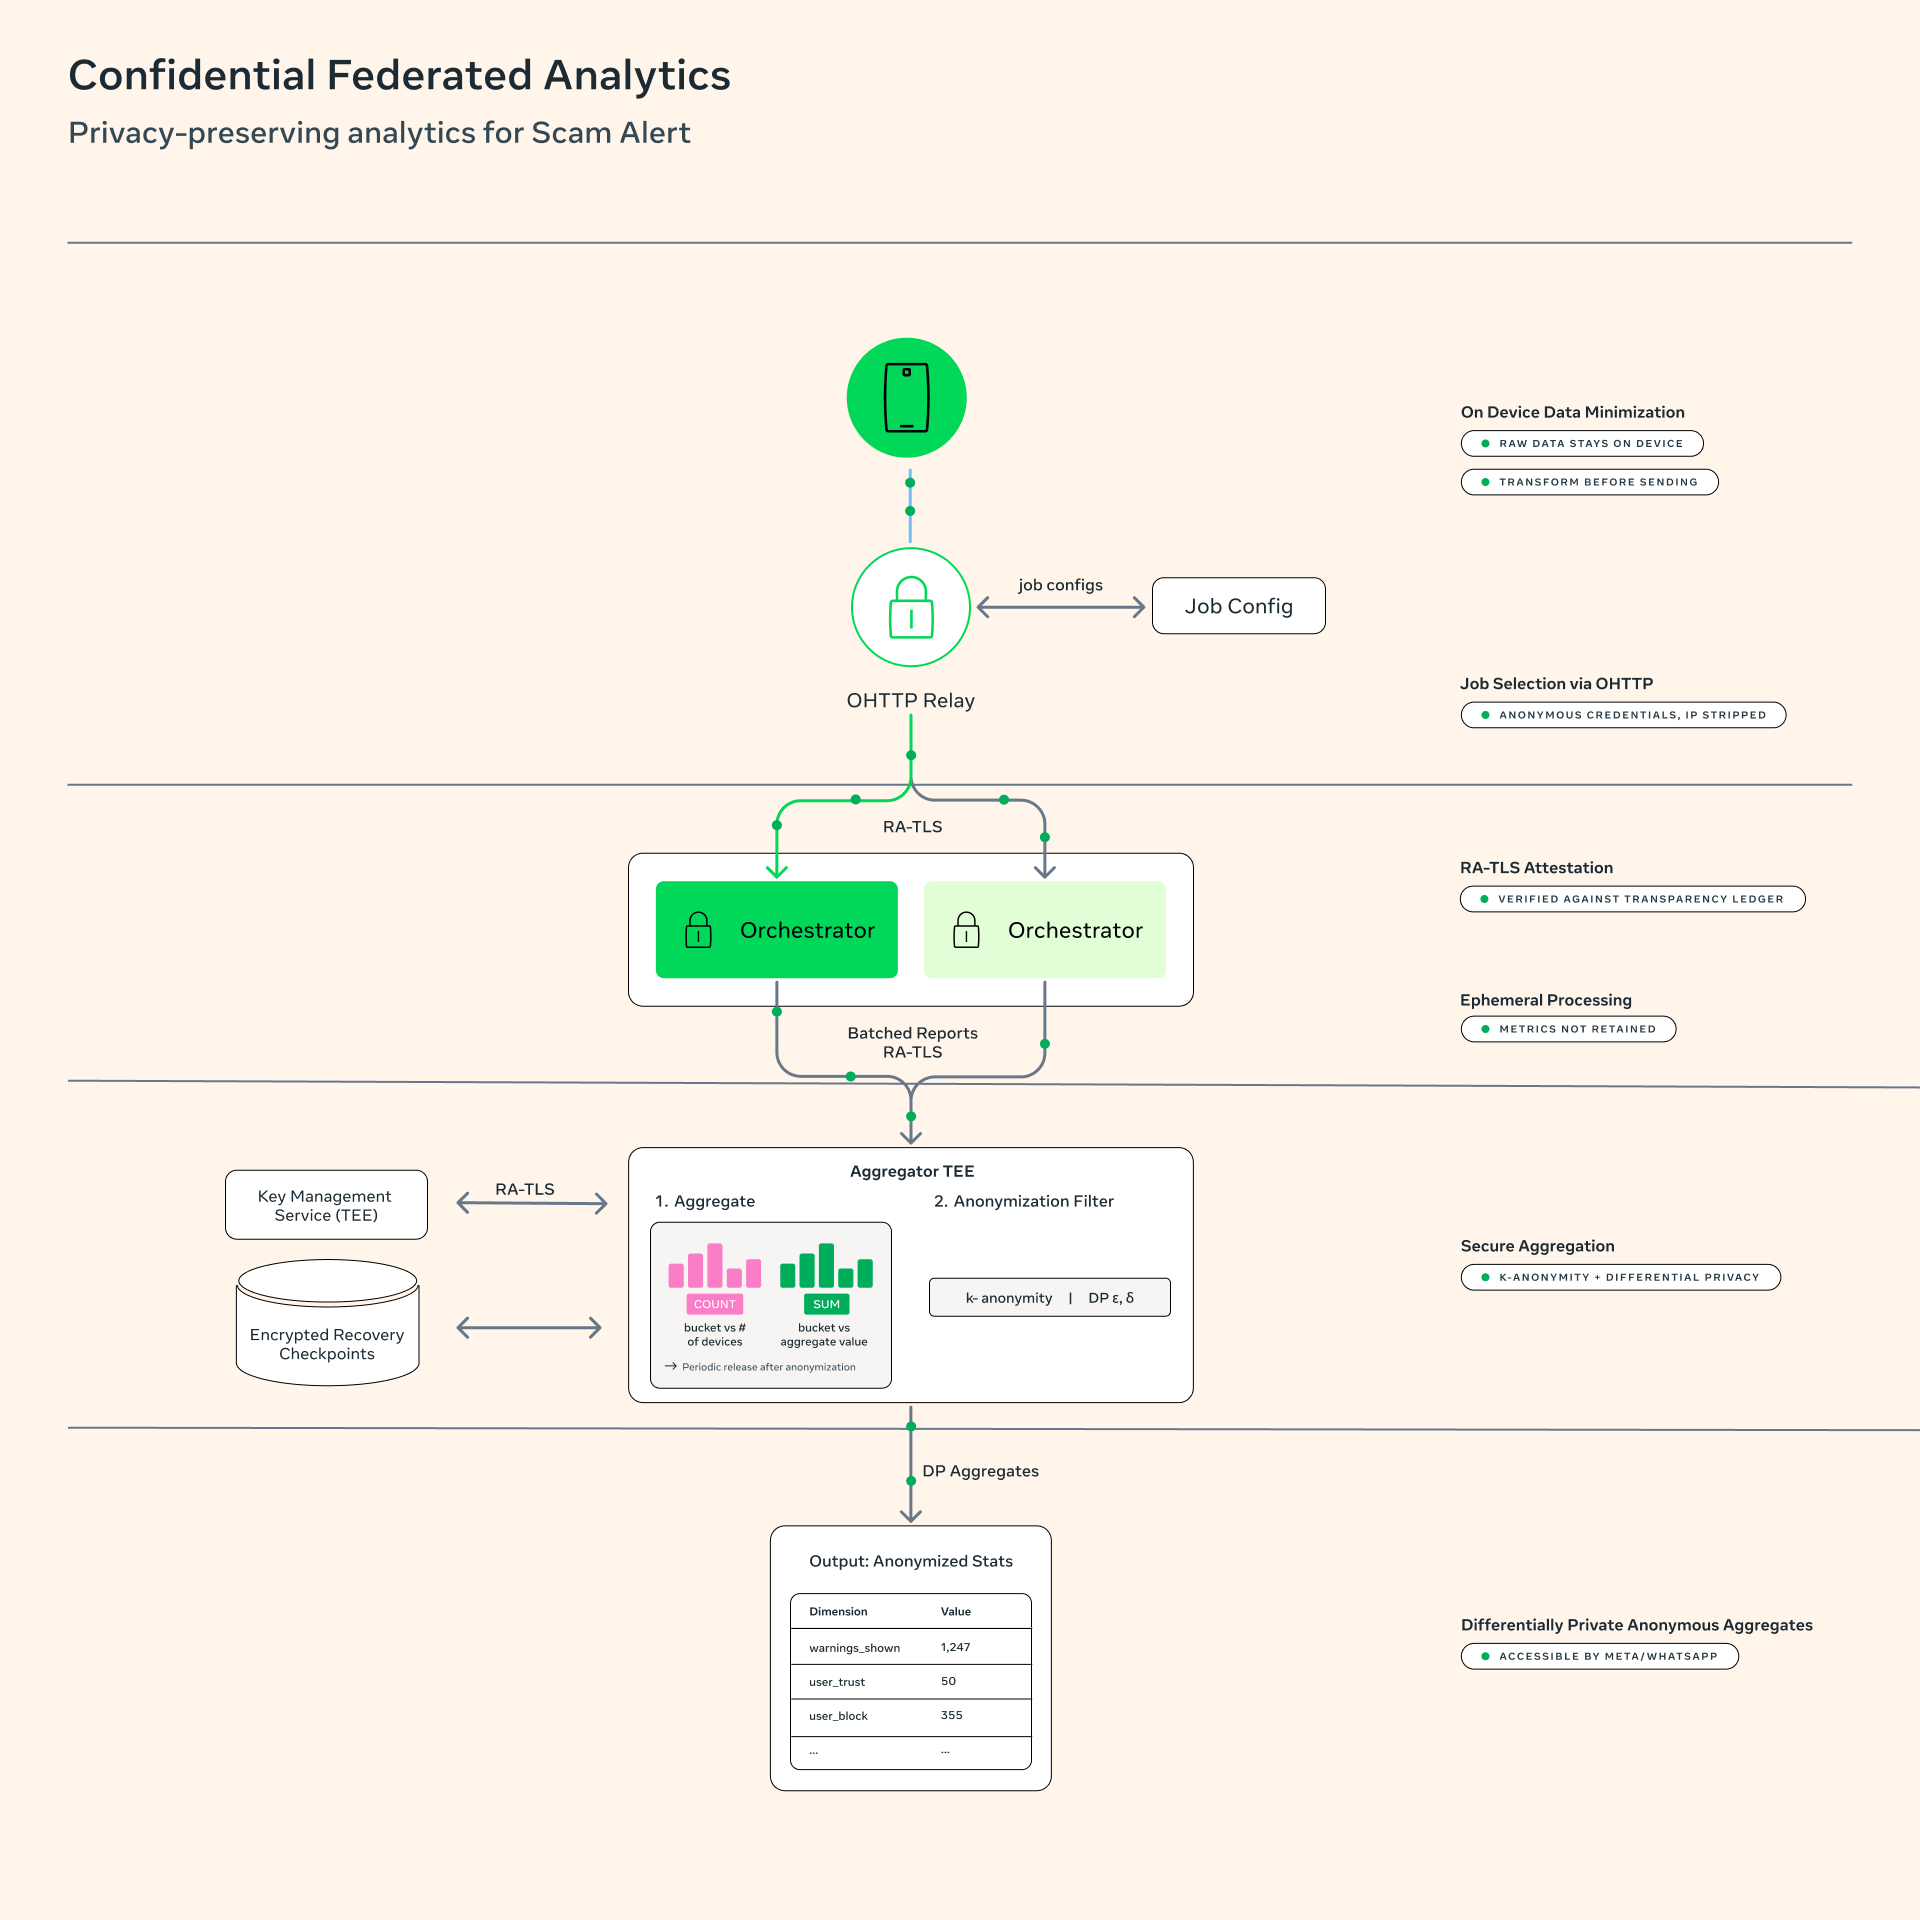
기능이 얼마나 경고를 보여 주고 사용자가 어떻게 반응했는지의 통계는 기기에서 수로 집계한다. 회사 설명에 따르면 메시지 내용이나 대화별 신호는 이 통계에 포함하지 않는다. 집계 값은 익명 인증과 IP 주소를 분리하는 OHTTP 경로를 거쳐 신뢰 실행 환경인 TEE에서 합쳐지고, 최소 집단 크기와 차등 개인정보 보호의 잡음을 적용한 결과만 회사에 전달된다.
클라이언트는 실행 코드의 증명과 공개 기록, 개인정보 보호 설정을 확인하고 조건이 맞지 않으면 전송을 거절하도록 설계됐다. 메타는 이 분석 기반을 PAPAYA 연구에서 확장했다고 설명한다. USENIX에 공개된 해당 연구는 기기 내 데이터로 통계와 모니터링을 수행하는 연합 분석을 다루며, 모델을 학습하는 연합 학습과 구분한다.
모델 파일과 배포 선택도 확인 대상으로 삼는다
메타는 실험 변형을 포함한 모델 버전을 배포 전에 제3자의 추가 전용 투명성 기록에 남긴다고 밝혔다. 모델 자산의 해시를 담은 명세에는 클라우드플레어의 서명을 적용하고, 클라이언트가 서명·기록·신선도·파일 해시를 확인한 뒤 모델을 불러오는 구조다. 실험군 선택은 기기의 무작위 값으로 수행해 서버가 특정 사용자에게 변형을 지정하는 경로를 줄이려 한다.
회사는 연구자가 모델을 확인하고 사용자가 기기 내 활동 기록을 볼 수 있는 방식도 설명했다. 다만 분석 환경의 바이너리와 관련 소스, 상세 백서 및 버그 바운티 범위 확대는 향후 공개 항목으로 제시됐다. 검증 가능한 설계를 발표했다는 사실과 모든 외부 검토·자료 공개가 완료됐다는 주장은 구분해야 한다.
기기 안에서 실행해도 모델의 목적을 살펴야 한다
메시지를 밖으로 보내지 않는 조건은 중요한 경계지만, 기기에서 실행되는 모델이 무엇을 하는지의 질문까지 해결하지는 않는다. 모델 자산과 실제 사용 버전을 확인하는 구조는 로컬 분류라는 설명을 구체적으로 검토할 대상을 만든다. 모델 기록, 파일 무결성 검사와 활동 로그를 함께 두는 이유는 전달 방식과 행동을 각각 점검하기 위해서다.
공개 기록은 변경 시도와 버전을 추적하는 데 도움이 되지만 탐지 정확도가 높다는 증거와는 다르다. 정상 메시지를 경고하거나 새로운 사기를 놓치는 문제는 별도의 평가 대상이다. 사용자가 경고를 해제하고 신고 여부를 결정하는 흐름은 확률적인 분류를 확정 판결처럼 사용하지 않도록 한다. 원문에 없는 정확도 수치나 모든 사기를 막는 성능을 추정할 수는 없다.
분류와 측정의 보장을 따로 검토한다
이 설계는 기능을 개선하기 위한 측정에서도 메시지와 개별 사용자의 기록을 직접 수집하지 않는 방법을 제시한다. 그러나 TEE 자체가 절대적인 보장이라는 뜻은 아니다. 원문도 하드웨어 보호와 운영 통제 등 여러 방어를 함께 설명한다. 독립 검토에서는 클라이언트가 어떤 설정을 강제하고 조건이 실패할 때 실제로 전송을 멈추는지 확인할 수 있어야 한다.
제한 베타의 의미는 이런 경계와 사용자 경험을 검증하는 과정이 진행 중이라는 것이다. 개인정보 설계의 설명과 분류 품질의 결과를 나누고, 앞으로 공개될 자료와 이미 확인 가능한 자료를 구분하면 평가가 더 명확해진다. 독자에게 필요한 판단은 사기 경고가 존재한다는 사실뿐 아니라 경고·신고·통계가 어떤 선택과 검증을 거쳐 연결되는지를 이해하는 데 있다.
출처
Meta Engineering의 원출처와 본문에 표시한 참고자료를 바탕으로 한국어로 재구성했습니다. ‘ARCH.B 분석’은 자료를 읽고 덧붙인 편집 해석입니다.
How We’re Building Scam Alert on WhatsApp With End-to-End Encryption and Verifiability Guarantees (새 창)