GitHub Code Quality, finding 수동 해제·재개를 감사 로그에 기록
GitHub가 Code Quality finding을 수동으로 해제하거나 다시 여는 행위를 조직·엔터프라이즈 감사 로그에 남긴다. 요청자·시각·저장소·규칙과 대상 식별자·개수를 함께 기록하며 Team·Enterprise Cloud에서 정식 제공한다. 발견 항목이 사라진 이유를 코드 수정과 별도로 추적할 수 있는 변화다.


GitHub가 Code Quality finding을 수동으로 해제하거나 다시 여는 행위를 조직·엔터프라이즈 감사 로그에 남긴다. 요청자·시각·저장소·규칙과 대상 식별자·개수를 함께 기록하며 Team·Enterprise Cloud에서 정식 제공한다. 발견 항목이 사라진 이유를 코드 수정과 별도로 추적할 수 있는 변화다.
GitHub가 청구 설정의 예산·알림 화면을 검색과 필터가 가능한 단일 목록으로 바꿨다. 개인·조직·엔터프라이즈 예산을 찾고 조직과 엔터프라이즈에서는 사용자별 적용 예산도 확인할 수 있다. 검색 편의 개선과 예산의 알림·사용 중지 동작은 구분해 살펴야 한다.
GitHub가 관리 설정에서 Copilot 활동의 사용자·기기 식별 정보와 다섯 종류의 내용 수집을 독립 제어하도록 확장했다. 각 수집 항목은 기본적으로 꺼져 있으며 명시적 관리 값이 로컬 설정보다 우선한다. CLI·앱·VS Code의 실행 방식에 따라 적용 범위도 다르다.
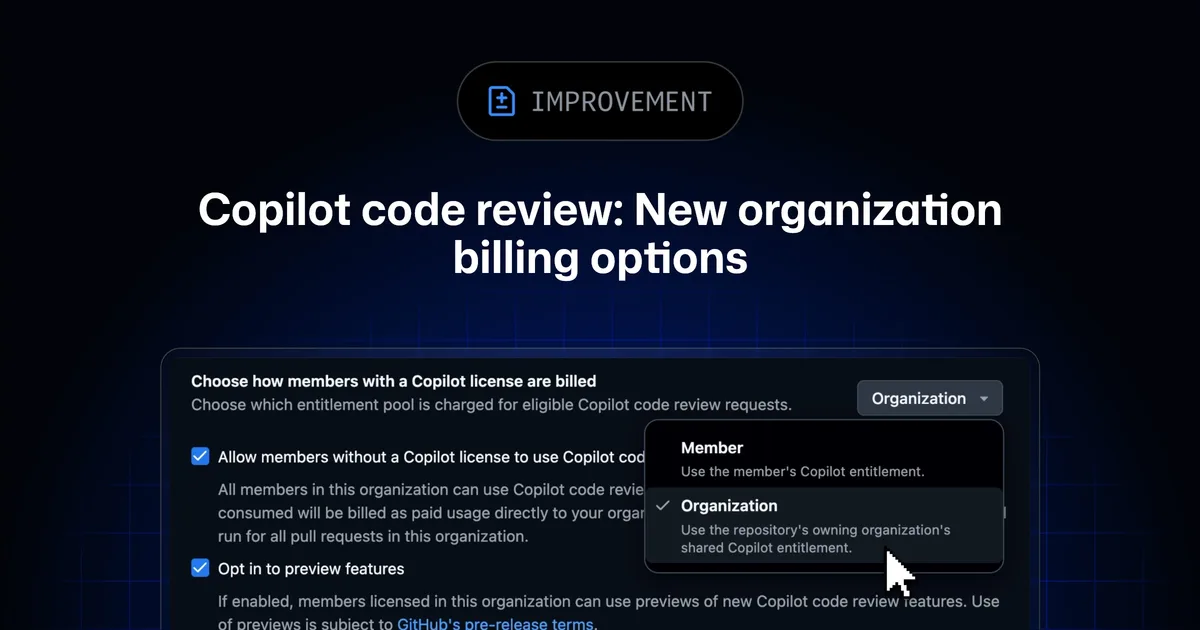
깃허브가 코파일럿 코드 리뷰 비용을 개인 할당량 대신 저장소 소유 조직에 청구하는 선택지를 추가했다. 조직이 제공한 라이선스 사용자로 리뷰 요청을 제한할 수도 있다. 과금 전환의 전제 조건과 자동 리뷰·API 요청에 적용되는 차이를 정리한다.
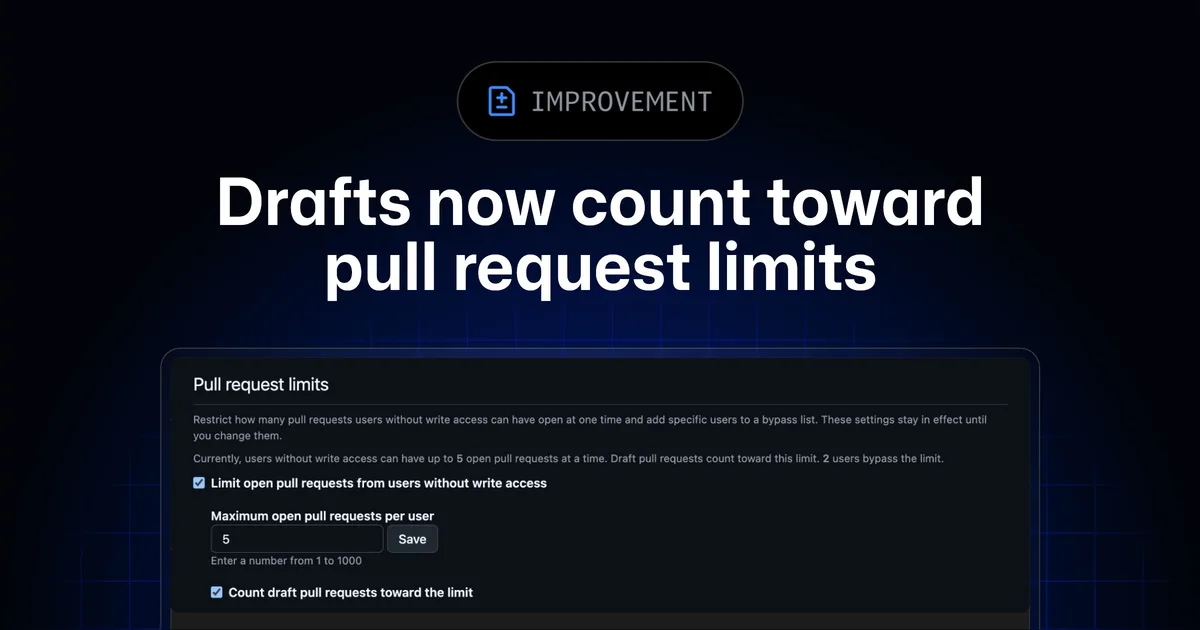
깃허브가 사용자별 동시 풀 리퀘스트 제한에 초안을 포함하는 설정을 추가했다. 초안 상태로 요청을 계속 생성하던 우회 경로를 줄이려는 변경이다. 공개 저장소의 외부 기여자에게 적용되는 기존 제한과 예외 목록을 바탕으로 운영상 의미를 살펴본다.
클라우드플레어가 Account Abuse Protection의 Early Access 고객에게 계정 악용 조사 대시보드를 제공한다. 로그인·가입 패턴을 계정 단위로 묶고 전체 현황에서 개별 이벤트로 내려가며, 개인정보 열람·내보내기 권한을 분리한다. 조사 신호와 침해 확정의 차이를 함께 살펴본다.
미하일 프로스미츠키는 접근성을 정기 감사에만 맡기지 않고 디자인 시스템과 코드 검토, 배포 점검에 연결하자고 제안했다. WebAIM 공식 조사와 GOV.UK 운영 설명은 자동 검사와 공통 컴포넌트가 출발점이 될 수 있지만 실제 서비스의 사용 가능성을 보장하지는 않는다는 점을 보여 준다.