GitHub, 커밋 푸시 계정 영구 기록 기능 공개…신원 위조 방지 규칙 도입
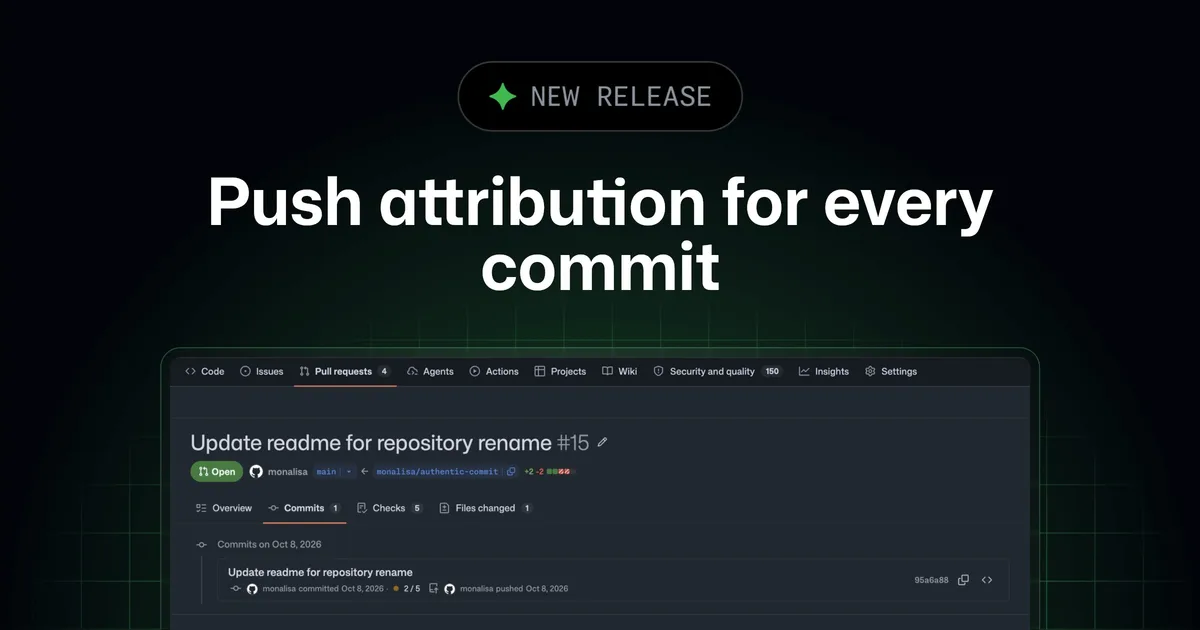
GitHub이 실제 커밋을 푸시한 인증 계정 신원을 영구 기록하고, 커미터와 푸셔의 일치 여부를 강제하는 신규 리포지토리 룰셋 조건을 엔터프라이즈 고객 대상 제한적 퍼블릭 프리뷰로 출시했습니다.


GitHub이 실제 커밋을 푸시한 인증 계정 신원을 영구 기록하고, 커미터와 푸셔의 일치 여부를 강제하는 신규 리포지토리 룰셋 조건을 엔터프라이즈 고객 대상 제한적 퍼블릭 프리뷰로 출시했습니다.
메타가 퍼블릭 시간 서비스에 RFC 8915 표준 네트워크 시간 보안(NTS)을 공식 적용하고 서버·클라이언트 구현체를 오픈소스로 공개했습니다. TLS 유효기간 단축 규제와 맞물려 시간 동기화의 암호학적 검증이 인프라 필수 요건으로 떠오르고 있습니다.
GitHub와 npm이 공급망 보안 강화를 위해 첫 배포가 이뤄지지 않은 '신뢰할 수 있는 게시자' 미검증 구성에 48시간 자동 만료 정책을 적용했습니다. 저장소 탈취 위험을 차단하고 issue_comment 이벤트 트리거 토큰 배포도 제한됩니다.
깃허브가 코파일럿 전반에서 제미나이, 키미, 클로드 계열의 구형 모델 4종 지원을 공식 중단하고 최신 모델로의 이전을 권고했다. 엔터프라이즈 환경에서의 정책 설정과 워크플로 갱신 요령을 짚어본다.
클라우드플레어가 임시 개발 URL을 이메일 주소나 도메인으로 보호하는 Quick Tunnels 옵션을 추가했다. cloudflared 2026.9.3부터 방문자는 일회용 PIN으로 이메일을 인증하고 로컬 커넥터가 허용 여부를 결정한다. 브라우저 중심 사용 조건과 개발용 제한을 함께 살펴본다.
어도비가 여러 조직에 분산된 기업 사용자 프로필을 단일 통합 프로필로 묶는 '커넥티드 엔터프라이즈'를 도입했습니다. 이에 따라 사용자 식별자 체계가 전면 개편되며 기존 Express Add-on API가 2026년 11월 15일부로 영구 제거되므로 개발사의 대응이 요구됩니다.