
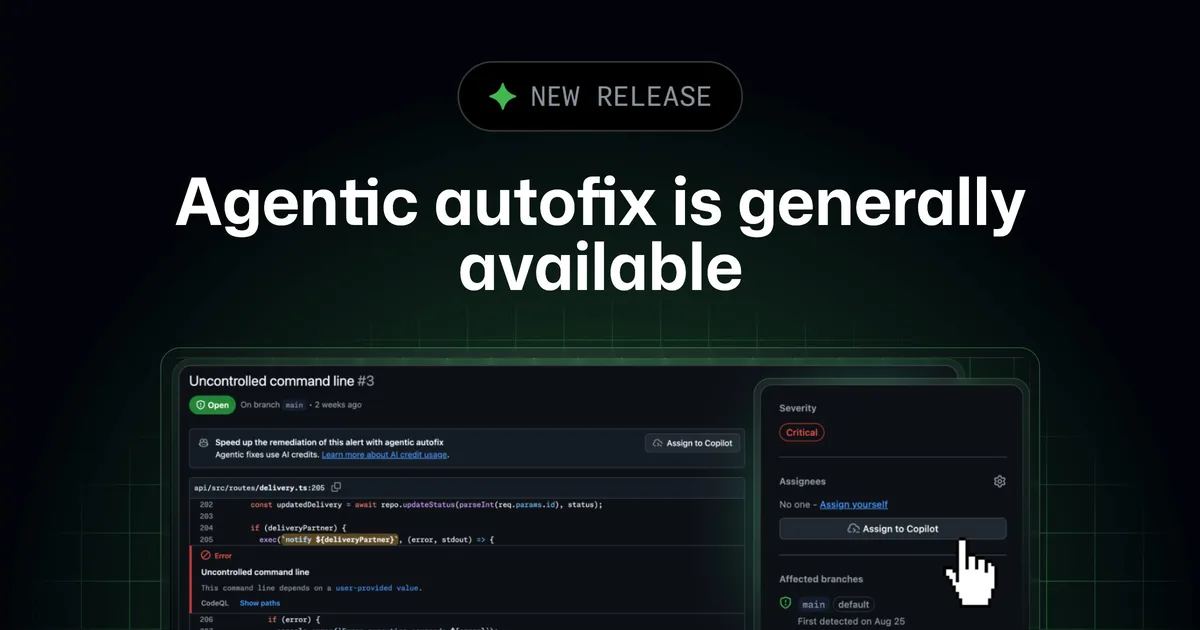
깃허브는 10월 15일 코드 스캐닝 경고용 Agentic autofix를 정식 제공한다고 발표했다. 경고를 Copilot에 할당하면 관련 파일을 탐색하고 수정안을 만든 뒤 CodeQL을 다시 실행한다. 필요하면 반복하고 마지막에는 사람이 검토할 초안 풀 리퀘스트를 연다. 공지는 Enterprise Cloud와 데이터 상주형 Enterprise Cloud의 Code Security·Advanced Security 고객을 대상으로 안내한다.
수정 제안에서 탐색·재검사 흐름으로
결과 PR에는 수정 요약과 경고를 해소하는 이유, 검증 단계가 담긴다. 이후 PR 댓글이나 저장소 Agents 세션에서 추가 변경을 지시할 수 있다. 자동으로 코드를 병합하고 운영에 반영한다는 발표는 아니다.
기본 브랜치 경고를 하나 또는 묶음으로 할당
대상은 저장소 기본 브랜치의 코드 스캐닝 경고다. PR이나 다른 브랜치에서만 발견된 경고는 할당할 수 없다. 저장소 경고 목록이나 보안 캠페인에서는 최대 25개를 골라 하나의 PR에서 함께 수정하도록 맡길 수 있다. 기본 브랜치 경고 처리와 새 PR 변경을 검사하는 AI Scan은 서로 다른 작업이다.
공지에는 코드 스캐닝 경고 수정 REST API의 assignees에 Copilot 봇을 지정하는 연동 경로도 제시됐다. 이 경로는 기존 경고의 담당을 정하는 방법이며 모든 탐지 결과를 자동 병합하는 새 권한을 부여하는 것은 아니다. UI와 API 모두 어떤 경고 묶음을 맡겼는지 추적할 필요가 있다.
상위 정책과 청구 준비가 먼저 필요하다
발표는 기업 관리자가 Advanced Security 정책의 Agentic autofix를 허용한 뒤 조직이나 저장소 관리자가 Code Security 설정에서 켜도록 안내한다. Copilot 청구 방법도 정해져 있어야 한다. 기능을 볼 수 있다는 사실과 해당 저장소에서 실행하도록 허용됐다는 사실을 나눠야 한다.
공식 문서는 조직 활성화와 상위 기업 허용, 저장소의 제외 선택이 서로 다르게 작동한다고 설명한다. 또한 Agentic autofix와 기존 Copilot Autofix의 이용 범위가 완전히 같지 않다. 특히 Enterprise Managed Users 소유 개인 저장소에는 Agentic 방식이 제공되지 않는다는 제약을 명시한다.
탐지에서 배포까지 자동화 범위의 끝
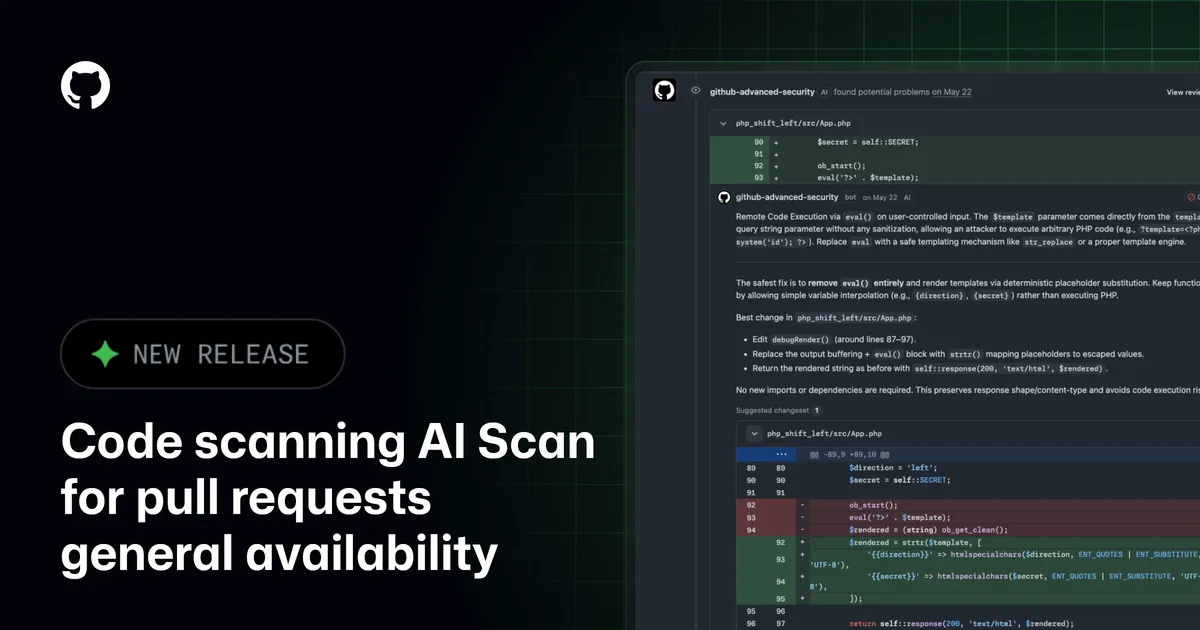
새 PR을 살피는 AI Scan과 기본 브랜치의 기존 경고를 맡기는 Agentic autofix는 시작점이 다르다. 전자는 변경점에서 발견을 만드는 기능이고 후자는 이미 기록된 경고를 수정할 초안을 만드는 흐름이다. 두 이름에 AI가 들어간다고 같은 대상과 병합 권한을 공유하지 않는다.
Agentic autofix가 CodeQL을 재실행해 경고 해소를 확인해도 결과는 검토용 PR이다. 재검사의 쿼리 범위와 제품 기능 시험은 같지 않고, 사람이 승인해 병합하는 단계도 남는다. 여러 경고를 한 번에 맡길 때는 최대 25개라는 수량보다 변경 원인과 검토 범위를 묶을 수 있는지가 중요하다.
| 기능 | 시작점 | 산출물 |
|---|---|---|
| AI Scan | 지원 언어가 바뀐 PR | 권고 형태의 탐지·일부 수정 제안 |
| Agentic autofix | 기본 브랜치 코드 스캐닝 경고 | 탐색·수정·재검사 후 초안 PR |
| 사람의 검토·병합 | 생성된 변경과 검사 결과 | 프로젝트 기준에 따른 승인 여부 |
Agentic autofix는 경고를 수정하고 CodeQL로 다시 검사한 뒤 검토용 초안 PR을 만든다. 경고 묶음의 범위와 상위 정책·실행 비용, 재검사가 확인하는 내용과 사람이 검토할 내용을 함께 살펴야 한다.
ARCH.B 의견
공식 문서는 Agentic autofix가 최선의 노력을 하는 방식이라고 설명한다. 기본 code scanning 쿼리 집합으로 CodeQL을 재실행하지만 사용자 정의 쿼리나 security-extended 쿼리 집합, 제3자 도구가 만든 경고의 수정까지 확인할 수는 없다. 경고를 할당할 수 있다는 사실을 그 경고의 해소가 모두 같은 수준으로 자동 입증된다는 뜻으로 읽어서는 안 된다.
따라서 검토자는 PR에 적힌 검증 결과를 보고 원래 탐지 경로와 일치하는지 확인해야 한다. 특정 쿼리에서 문제가 보이지 않게 된 것과 기능의 올바름·성능·다른 보안 경로까지 검증된 것은 다르다. 문서도 생성된 변경을 병합하기 전에 검토하고 시험하라고 안내한다. 기능을 켜면 개별 경고의 무료 Generate Fix 대신 Assign to Copilot 흐름이 제공된다. 기존 Copilot Autofix는 한 경고에 대한 수정 제안을 사람이 적용하는 방식이고, Agentic 방식은 코드 탐색과 검증을 포함한 세션을 실행한다. 두 이름에 autofix가 들어가도 작업량과 청구 구조는 다르다.
Agentic 세션은 Code Security AI 크레딧과 GitHub Actions 분을 소비한다. 공지는 크레딧 사용량을 기업 청구의 Advanced Security 제품에서 확인하고 SKU 수준 예산을 둘 수 있다고 안내한다. 기존 제안이 크레딧을 소비하지 않는다는 조건을 새 에이전트 실행에 그대로 적용할 수 없다.
여러 경고를 하나의 PR에 담을 수 있다는 기능은 검토자의 판단 단위를 설계할 여지를 준다. 같은 원인의 경고를 함께 맡기면 관련 변경을 한 번에 살펴볼 수 있지만, 무관한 경고를 최대치까지 합치면 수정 영향의 원인을 찾기 어려울 수 있다. 이는 제공된 묶음 처리 방식에서 도출한 운영상 해석이다. 팀은 기본 브랜치 여부와 검증 가능한 쿼리, 변경 범위, 실제 세션 비용을 확인한 뒤 자동화 범위를 넓힐 수 있다. 수정안을 만드는 시간만 비교하기보다 사람이 받아들인 변경과 남은 확인 작업을 함께 보는 편이 기능의 실질 효과를 평가하는 데 유용하다.