Cloudflare Gateway, 허용된 HTTP 요청에 Workers 연결하는 Forward 공개 베타
Cloudflare가 Gateway의 HTTP 요청·응답을 Workers 코드로 처리하는 Forward를 공개 베타로 제공한다. DLP 패턴 검증용 워커도 추가되지만 정책 조건을 계산하는 Gateway Custom Functions는 연말 이전 제공 계획이다. 실행 순서와 실패 시 차단 조건이 도입의 핵심이다.


Cloudflare가 Gateway의 HTTP 요청·응답을 Workers 코드로 처리하는 Forward를 공개 베타로 제공한다. DLP 패턴 검증용 워커도 추가되지만 정책 조건을 계산하는 Gateway Custom Functions는 연말 이전 제공 계획이다. 실행 순서와 실패 시 차단 조건이 도입의 핵심이다.
GitHub가 저장소 생성과 앱 설치 저장소 관리에 전용 세분화 권한을 추가했다. 이미 승인된 앱의 저장소 확대와 사용자 토큰 만료 전환도 개선한다. 권한 축소, 설치 승인, 토큰 수명은 각각 확인해야 한다.
구글이 추론 모델 제미나이 4 아르곤의 글로벌 배포와 함께 3계층 실시간 방어망과 프롬프트 주입 방어 지표를 포함한 안전 보고서를 발표했습니다. 내부 위험 임계치 도달 가능성을 시인한 가운데 일반용과 선별 파트너용 보안 체계를 분리 운영합니다.
GitHub가 Anthropic 서비스·사용자 API 키와 Cloudsmith 키 탐지를 추가하고, Anthropic 두 유형을 기본 푸시 보호 패턴에 넣었다. Salesforce 파트너 통보, 저장소 경고, 사전 차단은 서로 다른 대응 경로다.
GitHub가 Copilot 시작 시 서버의 최신 관리 정책을 반드시 확인하는 설정을 추가했다. 최초 로그인 전 적용 여부는 배포 방법에 따라 달라지고, sandbox 정책에는 최소 클라이언트 버전 강제가 도입된다.
GitHub가 근거 취약점이나 보안 자문이 무효화돼 철회된 Dependabot 경고를 구분하는 신호를 추가했다. 기존 웹훅 구독자는 withdrawn 동작을 받으며, 철회 경고 조회·수정은 404 대신 410을 반환한다.
메타와 수사기관이 서아프리카 사기 조직을 겨냥한 합동 대응 결과를 발표했다. 메타의 계정·페이지·그룹 제거, 가나·나이지리아의 체포, 인신매매 피해자 확인과 자금 추적이 함께 진행됐다. 제거한 온라인 자산 수와 사람 수, 동결 가능한 자금 식별과 실제 회수는 서로 다른 결과다.
GitHub가 PR 대상 AI Scan의 결과를 조직·엔터프라이즈 수준에서 보는 지표를 공개 프리뷰로 제공한다. CodeQL과 분리된 탭에서 탐지 수와 수정 제안 유무, 처리 결과와 기간별 흐름을 볼 수 있다. 지난 활성화 현황 추적에 이어 실제 검토·수정 과정을 살피는 변화다.
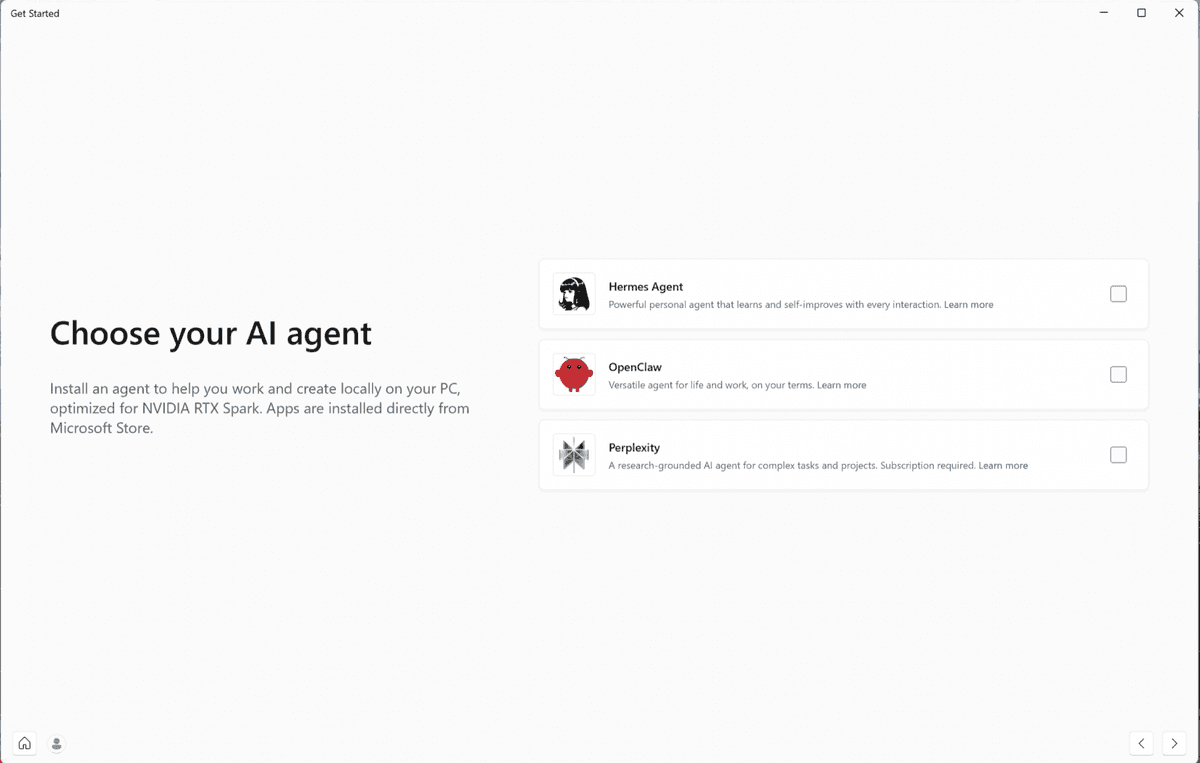
엔비디아가 2026년 10월 16일 글로벌 출시를 앞둔 Arm 기반 PC 플랫폼 'NVIDIA RTX Spark'의 에코시스템 최적화 현황을 공개했습니다. 통합 메모리 기반의 로컬 에이전트 구동 환경과 보안 샌드박스, 자체 경량화 모델 및 크리에이티브 앱 지원 계획이 핵심입니다.
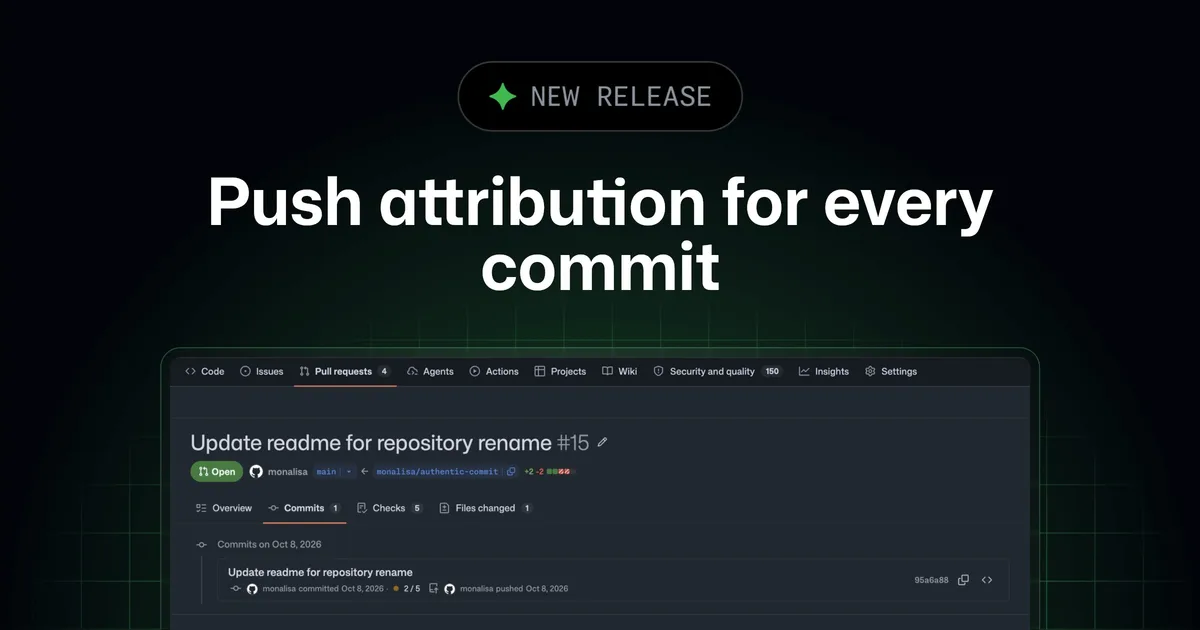
GitHub이 실제 커밋을 푸시한 인증 계정 신원을 영구 기록하고, 커미터와 푸셔의 일치 여부를 강제하는 신규 리포지토리 룰셋 조건을 엔터프라이즈 고객 대상 제한적 퍼블릭 프리뷰로 출시했습니다.
GitHub가 조직(Organization) 수준의 디펜다봇 사설 레지스트리 설정에 자격증명이 필요 없는 '익명(Anonymous)' 인증 방식을 공식 추가했습니다. 사내 패키지 미러와 읽기 전용 저장소를 위해 더미 토큰을 발급하던 번거로움이 해소되며, dependabot.yml 파일이 없는 프로젝트에도 일괄 보안 업데이트 경로를 열어줍니다.
GitHub가 CodeQL 2.27.2의 C++·Go·Rust·JavaScript 분석 개선을 발표했다. Go 제어 흐름 그래프가 바뀌어 사용자 쿼리 수정이 필요할 수 있고, macOS 27 또는 Xcode 27 조합에서는 컴파일 언어의 추적 빌드 모드가 지원되지 않는다. 탐지 향상과 실행 조건을 함께 점검해야 한다.
Deno 팀 전체가 클라우드플레어에 합류해 Workers와 Durable Objects의 자체 운영을 단순화한다. Deno 런타임은 1년간 수정·보안 업데이트를 제공하고 Deploy는 6개월 뒤 종료할 예정이다. 기존 사용자에게 필요한 이전 판단과 공개 런타임 통합의 의미를 살펴본다.
OpenAI가 소포스의 Daybreak 활용 사례를 공개했다. 양사는 AI 에이전트를 활용한 사건의 평균 대응 시간이 약 38분에서 89초로 줄었고 MDR 사건의 52%를 AI로 처리한다고 밝혔다. 회사가 제시한 성과의 범위와 고객의 대응 권한, 사람에게 넘기는 판단을 함께 읽어야 한다.
구글이 사이버 보안 인식의 달을 맞아 패스키 설정을 안내했다. 지문·얼굴·기기 PIN으로 로그인하며 생체 정보는 기기에 남는다. 기존 비밀번호와 복구 수단이 자동으로 사라지는 것은 아니다. 공유 기기, 관리형 계정, 분실 후 제거 조건을 함께 살핀다.
엔비디아와 마이크로소프트가 상시 실행 AI 에이전트를 위한 Arm 기반 'RTX 스파크' 슈퍼칩과 윈도우 OS 레벨 격리 인프라 'MXC'를 공식 발표했습니다. 대규모 로컬 연산 하드웨어와 보안 제어가 결합되며 온디바이스 개발 환경의 전환이 본격화됩니다.
클라우드플레어가 보안 분석가의 경보 피로를 완화하기 위해 결정론적 정찰 코드와 4대 전문 AI 에이전트를 결합한 '보안 운영 하네스' 아키텍처를 발표했습니다. 단일 LLM의 환각과 범위 이탈 문제를 해결하기 위해 선 정찰 후 추론 방식을 채택했으나, 최종 판단 권한은 여전히 인간 분석가에게 귀속됩니다.
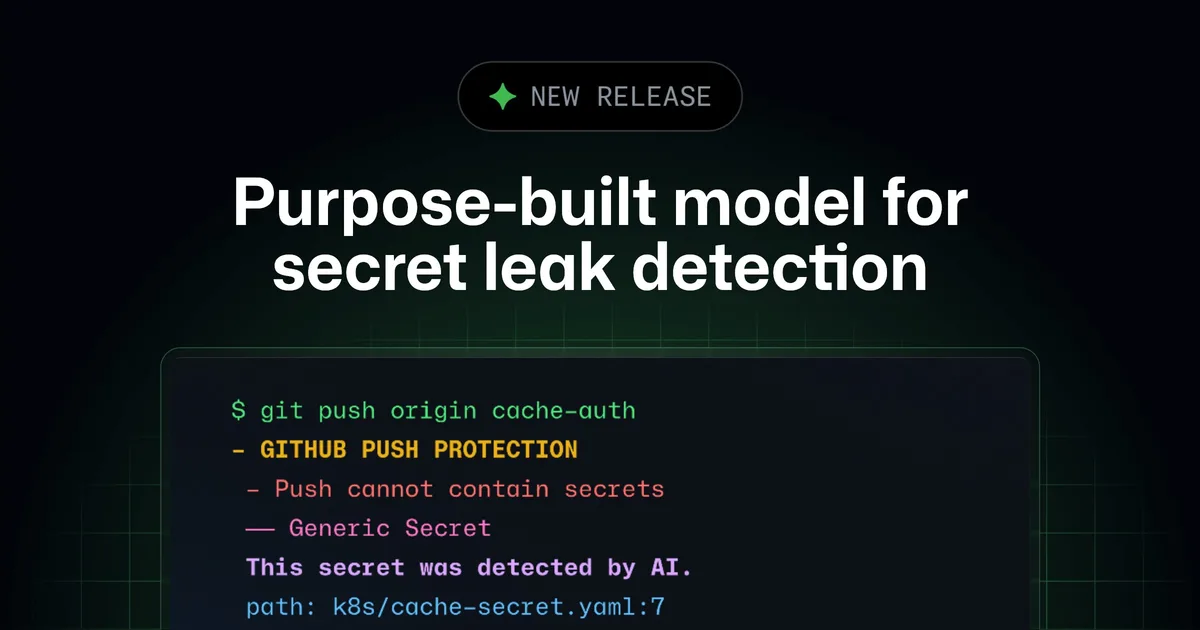
GitHub이 정규식 토큰 형태가 없는 일반 패스워드 등 비정형 자격 증명을 주변 코드 문맥으로 식별하는 전용 경량 AI 모델을 발표했습니다. 시크릿 스캐닝 기본 알림은 기존 라이선스 내에서 무상 업그레이드되지만, 푸시 보호 및 코파일럿 보안 검토 등 신규 사전 차단 기능에는 GitHub AI 크레딧 차감 방식이 적용됩니다.
깃허브가 로컬 머신에서 동작하는 코파일럿 에이전트의 파일 시스템, 네트워크, 인증 정보 접근을 격리·제한하는 '로컬 샌드박싱'을 정식 출시했다. 마이크로소프트 MXC 프레임워크를 기반으로 OS 네이티브 제어를 제공하며, 엔터프라이즈 환경에서 강제 설정이 가능하나 기본 허용 정책과 OS 제약 등 실무 도입 시 검토해야 할 한계도 뚜렷하다.
GitHub Copilot CLI가 1.0.94-0 버전부터 로컬에 구동 중인 Ollama 모델을 자동으로 감지하고 세션에 즉시 연결하는 기능을 추가했다. 터미널 환경에서 모델 전환 편의성은 높아졌으나, 로컬 모델 선택이 오프라인 모드나 텔레메트리 차단을 의미하지는 않아 사내 보안 규정 검토가 요구된다.
메타가 플랫폼 내 유료 광고를 통해 외부 불법 아동 성착취물로 유도하는 수법을 막기 위해 대규모 언어 모델과 레드팀 AI 에이전트를 도입했습니다. 표면적으로 무해해 보이는 광고 문구와 외부 연결 목적지를 함께 분석하는 체계로의 전환이지만, 글로벌 규제 당국의 압박과 탐사보도가 계기가 되었다는 평가가 나옵니다.
인터넷 도메인 네임 시스템 보안 확장(DNSSEC)의 최상위 신뢰 앵커인 루트 KSK가 2026년 10월 11일 역사상 두 번째로 전면 교체됩니다. 자체 재귀 DNS 리졸버 운영자는 신규 키(Key Tag 38696)의 반영 상태를 직접 점검해야 하며, 미갱신 시 전면적인 도메인 조회 장애가 발생할 수 있습니다.
메타가 퍼블릭 시간 서비스에 RFC 8915 표준 네트워크 시간 보안(NTS)을 공식 적용하고 서버·클라이언트 구현체를 오픈소스로 공개했습니다. TLS 유효기간 단축 규제와 맞물려 시간 동기화의 암호학적 검증이 인프라 필수 요건으로 떠오르고 있습니다.
GitHub가 엔터프라이즈 및 조직 관리자를 위해 보안 개요(Security Overview) 커버리지 대시보드에서 풀 리퀘스트 대상 '코드 스캐닝 AI Scan'의 실효 활성화 상태를 직접 조회하고 필터링 및 CSV로 내보낼 수 있는 기능을 공식 배포했습니다.