


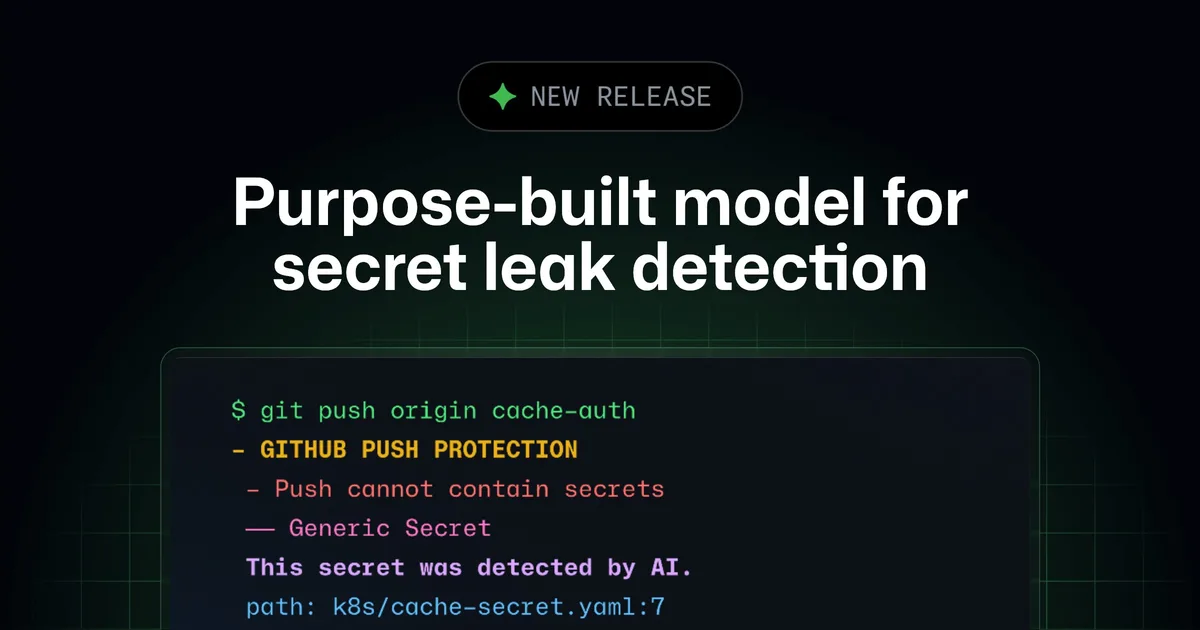
비정형 자격 증명 탐지를 위한 문맥 기반 전용 모델 발표
GitHub이 2026년 10월 7일 공식 발표를 통해 정형화된 토큰 형식을 갖추지 않은 패스워드 등 비정형 자격 증명을 식별하기 위한 전용 AI 모델을 도입했다고 밝혔습니다. 이번에 공개된 모델은 마이크로소프트 어플라이드 사이언스(Microsoft Applied Sciences) 팀과 협력하여 파인튜닝된 경량 분류기입니다.
기존 시크릿 스캐닝은 API 키나 토큰처럼 정규 표현식 패턴이 뚜렷한 기밀 정보 위주로 동작했습니다. 반면 새 모델은 생성형 언어 모델처럼 새로운 코드나 설명을 작성하지 않고, 후보 문자열 주변의 코드 문맥만을 읽어내어 실제 자격 증명 여부를 이진 분류 형태로 판단합니다. GitHub은 이를 통해 코드베이스 내부의 노출 위험을 사전에 억제한다는 계획입니다.
기능별 배포 일정과 지원 환경 차별화
새로운 모델의 적용 시점은 기능 영역에 따라 단계적으로 진행됩니다. 기존 GitHub Secret Protection(GHSP) 및 GitHub Advanced Security(GHAS) 사용자를 대상으로 제공되던 'AI 감지 패스워드 알림'은 발표 당일 별도 설정 없이 새 모델로 자동 전환되었습니다.
반면 푸시 단계에서 실시간으로 유출을 막는 '푸시 보호(Push Protection) 내 AI 감지' 기능은 비공개 프리뷰(Private Preview)로 시작되었습니다. 온프레미스 환경인 GitHub Enterprise Server(GHES)의 경우 3.23 버전에 알림 기능이 공개 프리뷰로 포함될 예정이지만, 푸시 보호와 코파일럿 보안 검토 명령어 연동은 해당 릴리스 대상에서 제외되었습니다. 한편 GitHub Copilot CLI 및 App의 '/security-review' 명령어 연계 기능 역시 곧 비공개 프리뷰 형태로 제공될 예정입니다.
AI 크레딧 도입에 따른 과금 체계와 조직 예산 영향
이번 발표에서 보안 담당자와 개발 조직이 가장 주의 깊게 살펴봐야 할 대목은 과금 구조의 분리입니다. 사후 탐지 성격의 기본 알림은 기존 GHSP 및 GHAS 라이선스에 포함되어 추가 비용이 발생하지 않지만, 실시간 예방 기능인 푸시 보호와 코파일럿 보안 검토에는 'GitHub AI Credits(크레딧)' 소비 모델이 신규 도입됩니다.
특히 푸시 보호의 경우 검사 과정에서 실제 커밋이 차단되지 않더라도 검사 행위 자체가 발생하면 조직에 크레딧이 청구됩니다. 대규모 개발팀이 빈번하게 코드를 푸시하는 파이프라인 환경이라면 예상보다 빠르게 크레딧이 소진될 가능성이 있습니다. GitHub은 이들 기능을 기본 비활성화(Off-by-default) 상태로 두고 조직 관리자의 명시적 동의(Opt-in)를 요구하고 있으므로, 조직 단위의 세부 예산 한도 설정과 비용 모니터링 체계가 선행되어야 합니다.
개발 흐름 변화와 AI 에이전트 증가에 따른 예방 필요성
GitHub이 공개한 2024년 2분기부터 2026년 2분기까지의 9개 분기 내부 분석 데이터에 따르면, 전체 풀 리퀘스트(PR) 중 AI 에이전트가 작성한 비중은 1년 전 10% 미만에서 33%로 급증했습니다. 검사 대상 푸시 건수는 2.84배 증가했으나, 다행히 자격 증명이 포함된 푸시 비율은 2.59배 수준으로 완만하게 유지되었습니다.
그러나 일단 유출된 자격 증명을 개발자가 수동으로 폐기(Revoke)하는 데는 평균 40일이 소요되며, 5건 중 1건(20%)은 90일 이상 방치되는 것으로 나타났습니다. 2026년 2분기 기준 공개 리포지토리 스캔을 통해 파트너사로 전달되는 매칭 알림 건수만 초당 평균 26건에 달해, 유출 이후의 사후 조치보다 저장소 유입 전 차단하는 '시프트 레프트(Shift-left)' 방어의 중요성이 더욱 커지고 있습니다.
성능 지표의 해석과 현장 적용 시 확인 과제
GitHub 측은 푸시 보호를 통해 차단할 수 있는 시크릿 건수를 2배 이상 확대할 수 있다고 홍보하며, 배치 평가 기준 2밀리초 미만의 추론 속도를 제시했습니다. 그러나 이 수치는 순수 모델 분류 속도일 뿐 전체 Git 푸시 라이프사이클의 네트워크 레이턴시까지 포괄한 것은 아니므로, 실제 개발자의 체감 지연 속도는 별도로 검증할 필요가 있습니다.
또한 정규식 기반 토큰과 달리 문맥 추론에 의존하는 비정형 패스워드 탐지는 테스트 코드의 더미 문자열 등에 대한 오탐(False Positive) 위험을 내포합니다. GitHub 역시 공식 문서에서 AI 탐지 알림을 기존 파트너 패턴과 분리해 관리하도록 권장하고 있습니다. 아울러 푸시 1회당 차감되는 구체적인 AI 크레딧 SKU 단가는 아직 명시되지 않은 상태이므로, 조직에서는 정식 배포 전 시험 적용을 거쳐 비용 대 효율성을 냉정하게 평가해야 합니다.
출처
GitHub Changelog의 원출처와 본문에 표시한 참고자료를 바탕으로 한국어로 재구성했습니다. ‘ARCH.B 분석’은 자료를 읽고 덧붙인 편집 해석입니다.
Purpose-built model for leaked secret detection (새 창)

