클라우드플레어, Workers 운영 프로파일링 공개…메모리 할당 범위 확인 필요
클라우드플레어가 운영 중인 Workers와 Durable Objects의 CPU·메모리 할당 프로파일을 요청해 플레임그래프로 살펴보는 기능을 공개했다. 수집 중 실제 트래픽이 필요하며, 메모리 프로파일은 남아 있는 객체의 스냅샷과 다르다. 내부 최적화 사례와 측정 범위를 함께 읽어야 한다.


클라우드플레어가 운영 중인 Workers와 Durable Objects의 CPU·메모리 할당 프로파일을 요청해 플레임그래프로 살펴보는 기능을 공개했다. 수집 중 실제 트래픽이 필요하며, 메모리 프로파일은 남아 있는 객체의 스냅샷과 다르다. 내부 최적화 사례와 측정 범위를 함께 읽어야 한다.
Deno 팀 전체가 클라우드플레어에 합류해 Workers와 Durable Objects의 자체 운영을 단순화한다. Deno 런타임은 1년간 수정·보안 업데이트를 제공하고 Deploy는 6개월 뒤 종료할 예정이다. 기존 사용자에게 필요한 이전 판단과 공개 런타임 통합의 의미를 살펴본다.
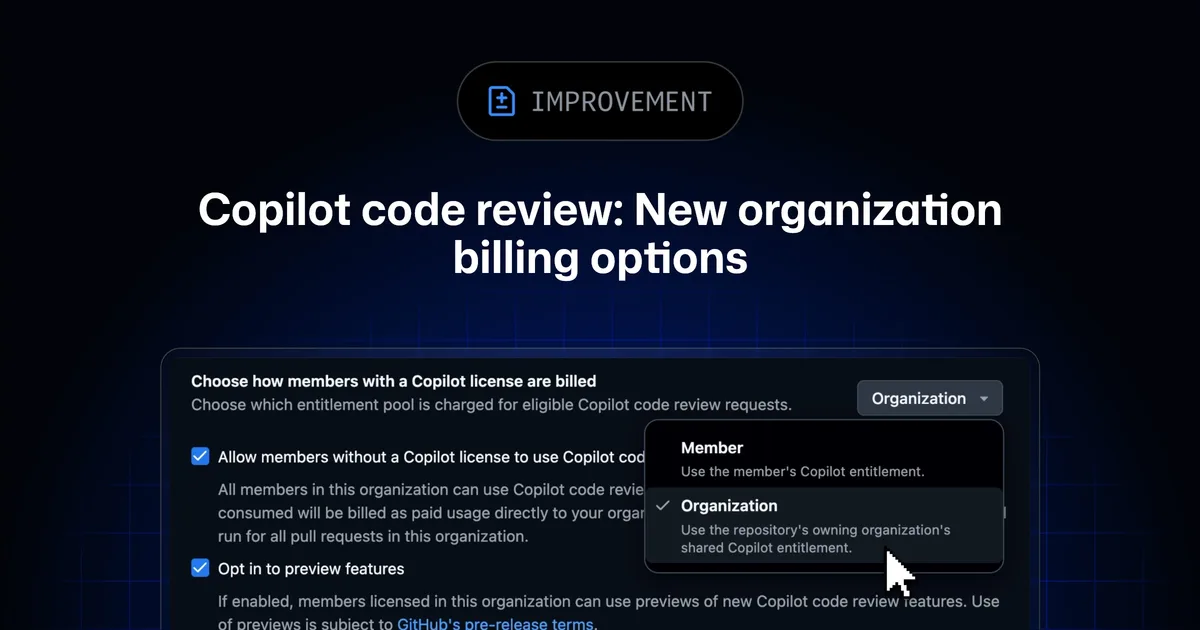
깃허브가 코파일럿 코드 리뷰 비용을 개인 할당량 대신 저장소 소유 조직에 청구하는 선택지를 추가했다. 조직이 제공한 라이선스 사용자로 리뷰 요청을 제한할 수도 있다. 과금 전환의 전제 조건과 자동 리뷰·API 요청에 적용되는 차이를 정리한다.
깃허브에서 triage 이상의 저장소 역할이 PR을 보관하거나 복구할 수 있게 됐다. 보관된 PR은 공개 화면에서 숨겨지고 새 댓글·반응·자동 댓글이 차단된다. 보관을 해제해도 PR은 닫힌 상태를 유지한다. 권한 위임과 검토 기록 관리에 생기는 변화를 살펴본다.
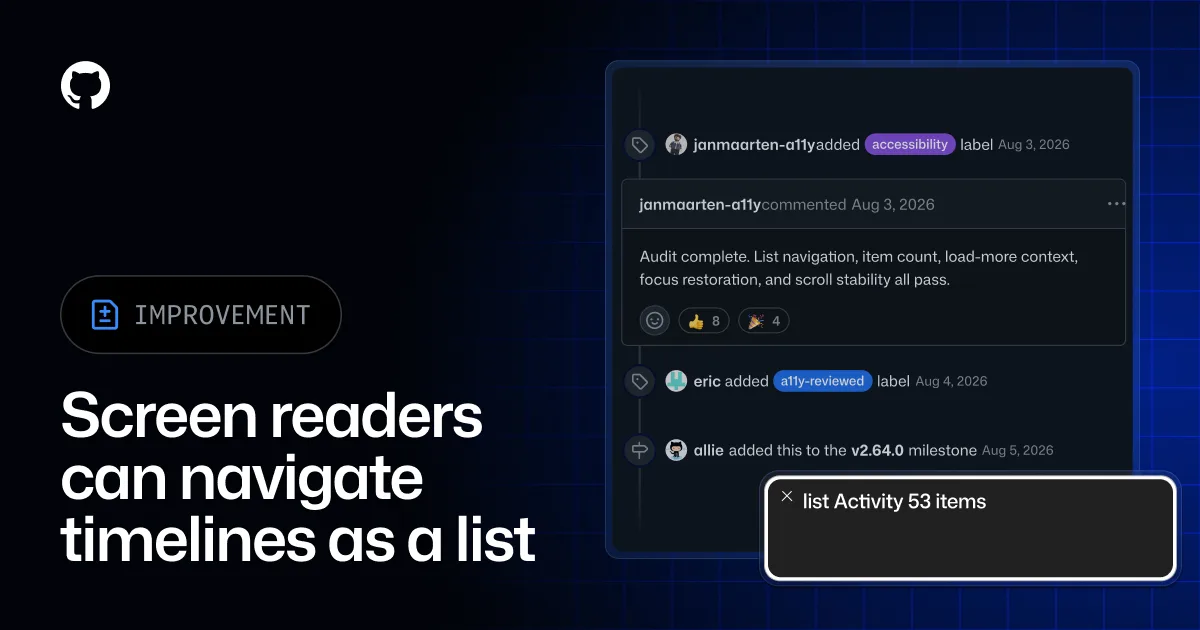
깃허브가 이슈·PR 등의 활동 타임라인을 화면 읽기 프로그램이 목록으로 탐색하도록 개선했다. 항목 수와 현재 위치를 알리고 추가 로드된 이벤트 수를 안내한다. GitHub.com과 Enterprise Server 3.23에 적용되며, 긴 협업 기록을 탐색하는 데 어떤 의미가 있는지 살펴본다.
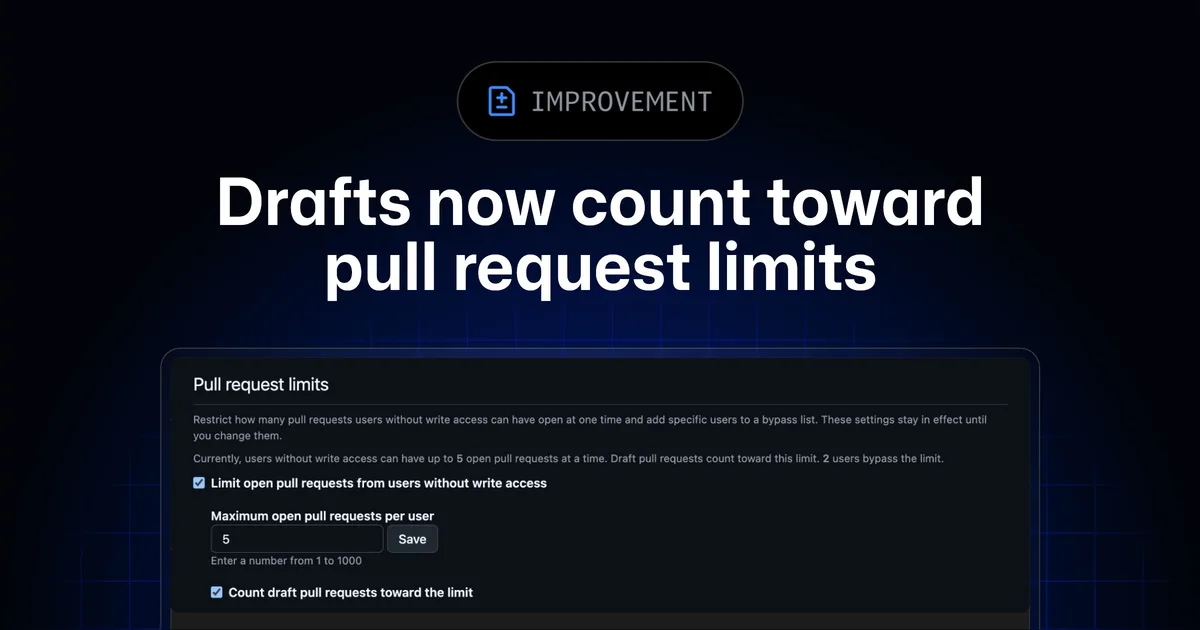
깃허브가 사용자별 동시 풀 리퀘스트 제한에 초안을 포함하는 설정을 추가했다. 초안 상태로 요청을 계속 생성하던 우회 경로를 줄이려는 변경이다. 공개 저장소의 외부 기여자에게 적용되는 기존 제한과 예외 목록을 바탕으로 운영상 의미를 살펴본다.
클라우드플레어가 Radar 첫 화면을 지도와 탭 중심으로 개편했다. 전문가가 쓰던 인터넷 트래픽·장애 데이터를 더 넓은 이용자에게 전달하려는 변화다. 정보의 위계와 제품 구성 요소를 정리한 설계 의도, 데이터를 해석할 때 유지해야 할 출처의 경계를 살펴본다.
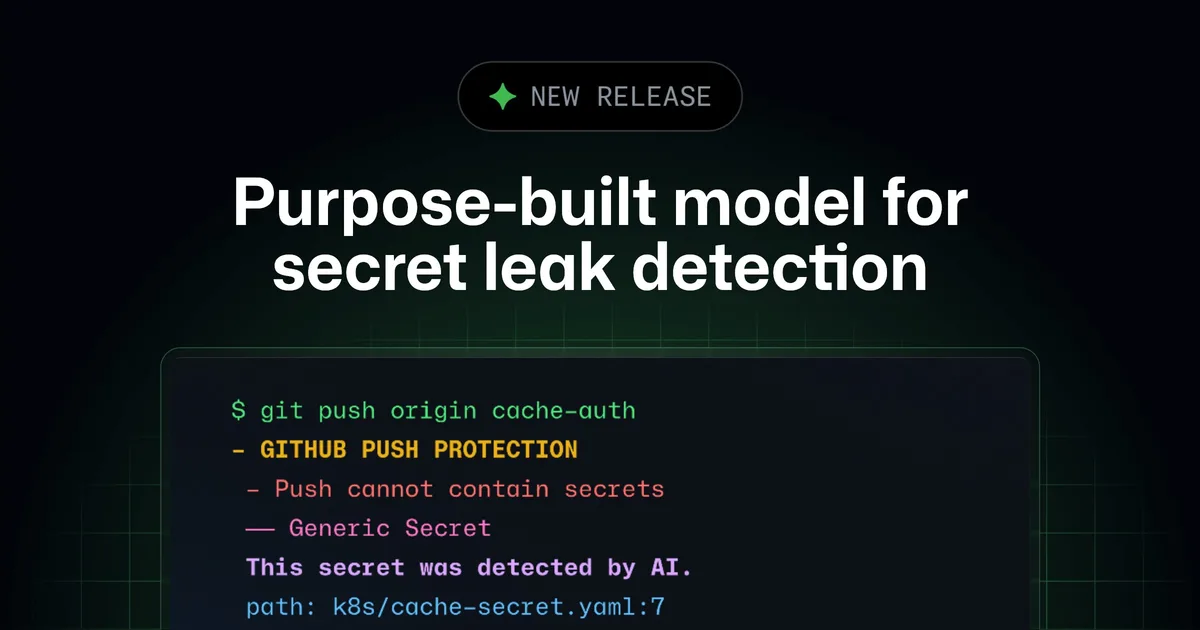
GitHub이 정규식 토큰 형태가 없는 일반 패스워드 등 비정형 자격 증명을 주변 코드 문맥으로 식별하는 전용 경량 AI 모델을 발표했습니다. 시크릿 스캐닝 기본 알림은 기존 라이선스 내에서 무상 업그레이드되지만, 푸시 보호 및 코파일럿 보안 검토 등 신규 사전 차단 기능에는 GitHub AI 크레딧 차감 방식이 적용됩니다.
깃허브가 로컬 머신에서 동작하는 코파일럿 에이전트의 파일 시스템, 네트워크, 인증 정보 접근을 격리·제한하는 '로컬 샌드박싱'을 정식 출시했다. 마이크로소프트 MXC 프레임워크를 기반으로 OS 네이티브 제어를 제공하며, 엔터프라이즈 환경에서 강제 설정이 가능하나 기본 허용 정책과 OS 제약 등 실무 도입 시 검토해야 할 한계도 뚜렷하다.
GitHub Copilot CLI가 1.0.94-0 버전부터 로컬에 구동 중인 Ollama 모델을 자동으로 감지하고 세션에 즉시 연결하는 기능을 추가했다. 터미널 환경에서 모델 전환 편의성은 높아졌으나, 로컬 모델 선택이 오프라인 모드나 텔레메트리 차단을 의미하지는 않아 사내 보안 규정 검토가 요구된다.
구글이 Chrome 155 및 156 버전을 통해 WebGPU 파이프라인의 핵심 제약을 완화하는 신규 기능들을 공개했습니다. 프래그먼트 셰이더 깊이 조작 시 early-Z 최적화를 유지하는 확장 기능과 고정 블록 크기 제한을 없앤 비정렬 압축 텍스처 지원, 선형 광색역 캔버스 설정 등이 도입되었습니다.
깃허브가 코파일럿 SDK 전환 과정에서 발생한 에이전트 활동 지표 누락 문제를 확인하고 IDE별 패치를 배포하기 시작했습니다. 누락된 과거 데이터는 소급 복구되지 않으므로 조직 관리자의 발 빠른 IDE 버전 업데이트 관리가 필요합니다.
GitHub이 대규모 변경 사항을 작은 단위의 PR 체인으로 쪼개어 독립적으로 검토하고 일괄 병합할 수 있는 '스택형 풀 리퀘스트'를 전면 출시했습니다. 리베이스 시 승인 상태 및 커밋 서명 보존, 머지 큐 연동, 자동 병합 기능이 정식 반영되었습니다.
인터넷 도메인 네임 시스템 보안 확장(DNSSEC)의 최상위 신뢰 앵커인 루트 KSK가 2026년 10월 11일 역사상 두 번째로 전면 교체됩니다. 자체 재귀 DNS 리졸버 운영자는 신규 키(Key Tag 38696)의 반영 상태를 직접 점검해야 하며, 미갱신 시 전면적인 도메인 조회 장애가 발생할 수 있습니다.
메타가 퍼블릭 시간 서비스에 RFC 8915 표준 네트워크 시간 보안(NTS)을 공식 적용하고 서버·클라이언트 구현체를 오픈소스로 공개했습니다. TLS 유효기간 단축 규제와 맞물려 시간 동기화의 암호학적 검증이 인프라 필수 요건으로 떠오르고 있습니다.
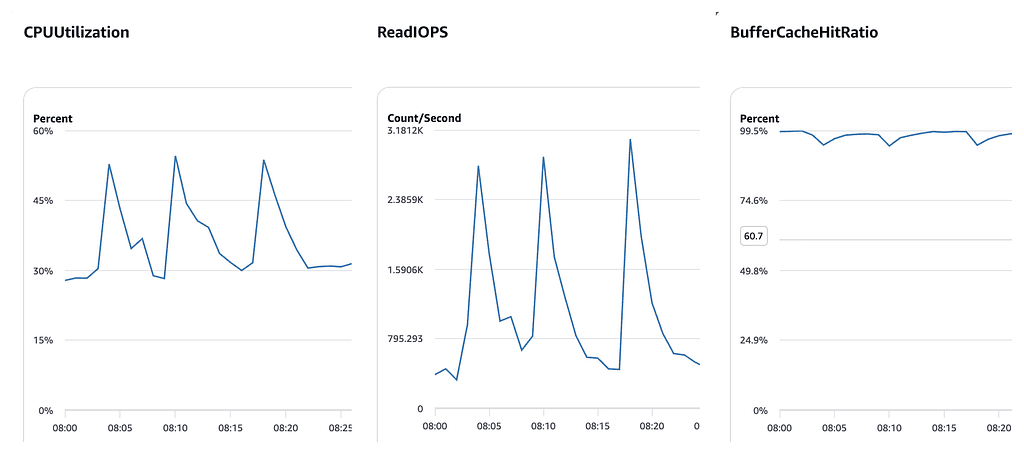
메타데이터만 변경하여 안전하다고 여겨지던 인덱스 가시성(INVISIBLE) DDL 작업이 Aurora MySQL 환경에서 리더 인스턴스의 버퍼풀을 무효화시키는 엔진 결함이 드러났습니다. 당근 DB팀의 원인 추적과 MySQL 표준 캐시 무효화 메커니즘 분석을 통해 확인된 이번 버그는 AWS 측의 공식 인정을 거쳐 향후 3.14 버전에 패치가 반영될 예정입니다.
GitHub가 엔터프라이즈 및 조직 관리자를 위해 보안 개요(Security Overview) 커버리지 대시보드에서 풀 리퀘스트 대상 '코드 스캐닝 AI Scan'의 실효 활성화 상태를 직접 조회하고 필터링 및 CSV로 내보낼 수 있는 기능을 공식 배포했습니다.
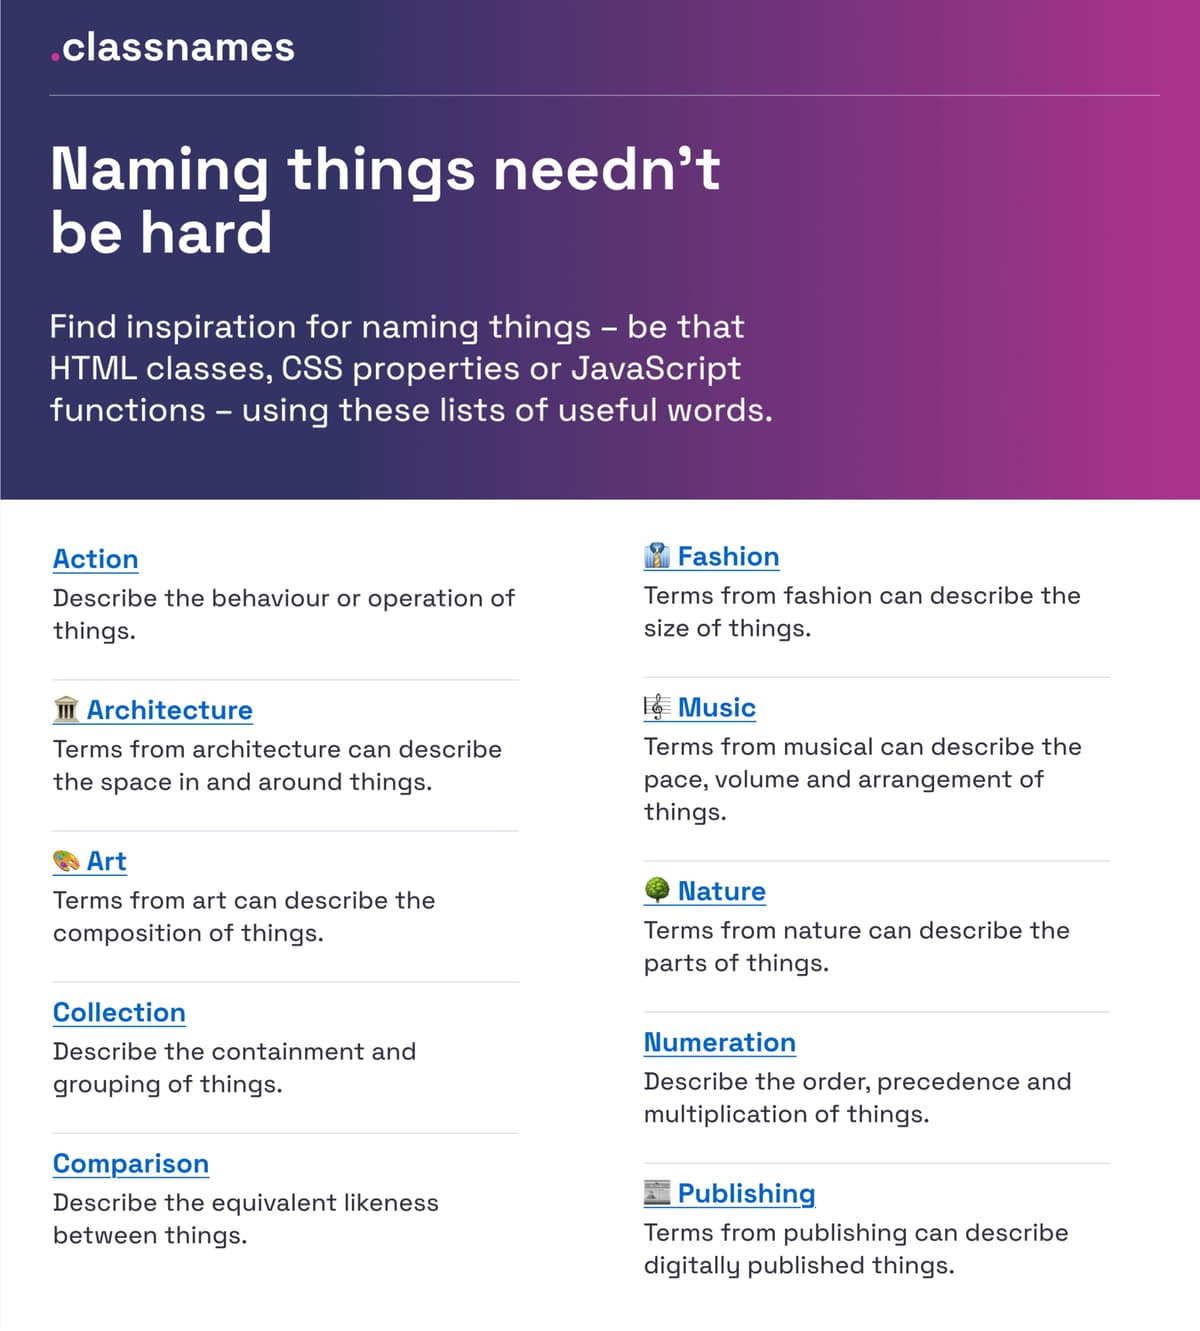
UI 컴포넌트, 코드 클래스, 색상, 디자인 토큰 등 제품 개발 전반에서 발생하는 명명 혼선을 줄이기 위한 체계적 분류법과 실무 지침을 분석합니다.
구글이 크롬 155 안정화 버전부터 JPEG XL 이미지 포맷의 기본 디코딩 지원을 시작했습니다. 과거 지원 코드를 삭제했던 결정을 뒤집고 메모리 안전성을 갖춘 Rust 디코더를 브라우저에 통합하면서 웹 이미지 최적화 생태계에 중요한 전환점을 마련했습니다.
당근이 사내 분산된 품질 검증 자산을 통합하고 자연어 프롬프트 기반으로 실제 기기 테스트를 수행하는 사내 플랫폼 'QAHub'의 구조와 운영 성과를 공개했다.
GitHub이 Lovable, Pydantic, Supabase의 API 키와 인증 토큰 패턴 5종을 탐지 대상에 추가했습니다. Lovable은 파트너 프로그램에 합류해 공개 저장소에서 발견된 키를 발급사에 전달받습니다. 탐지와 발급사의 후속 조치를 구분해 살펴봅니다.
클라우드플레어가 DNS 주소 1.1.1.1을 기념해 추진한 대규모 인턴십 프로그램의 1년 경과를 공개했습니다. 9개 글로벌 오피스에서 750명을 수용하며 캐시 압축, CMS 개편, 네트워크 라우팅 연구 등 실무 기여를 발표했으나, 목표 달성률과 기술적 한계에 대한 냉정한 평가도 필요합니다.
구글이 이메일 검증 오리진 트라이얼의 10월 변경 사항을 공개했다. Chrome 154부터 안드로이드와 제3자 실험 토큰을 지원하며, 검증 키 식별자와 요청 헤더 처리도 달라졌다. Chrome 156의 이메일 반환 규칙까지 함께 적용되는 만큼 사이트와 이메일 제공자의 역할을 구분한 점검이 필요하다.
GitHub이 GitHub App의 설치 토큰을 JWT 기반 상태 비저장(Stateless) 구조로 전면 전환했습니다. 토큰 길이가 약 40자에서 520자 안팎으로 대폭 늘어남에 따라 데이터베이스 컬럼, 정규식 검증 로직, 프록시 헤더 설정 등 기존 인프라 전반의 점검이 필요합니다.