웹과 앱 웹뷰의 인증 파편화, 'HttpOnly 쿠키 단일화'로 해결한 프론트엔드 아키텍처
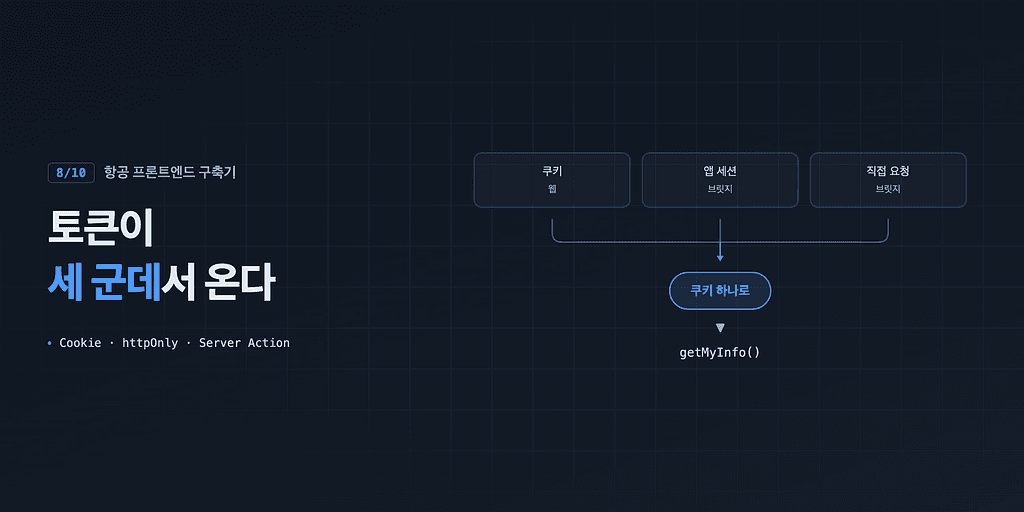
여기어때 개발팀이 웹 브라우저와 네이티브 앱 웹뷰 환경 간의 상이한 토큰 수급 경로를 분석하고, 이를 서버 사이드 중심의 HttpOnly 쿠키 구조로 일원화해 XSS 위협과 화면 깜빡임 문제를 해결한 설계 방식을 공유했습니다.


여기어때 개발팀이 웹 브라우저와 네이티브 앱 웹뷰 환경 간의 상이한 토큰 수급 경로를 분석하고, 이를 서버 사이드 중심의 HttpOnly 쿠키 구조로 일원화해 XSS 위협과 화면 깜빡임 문제를 해결한 설계 방식을 공유했습니다.
스매싱 매거진이 React2Shell 이후 Flight 역직렬화와 서버 함수의 방어를 다뤘다. 공식 공지와 대조하면 앱 입력 검증은 필요한 계층이지만 취약한 런타임을 업데이트하는 조치를 대신하지 않는다.
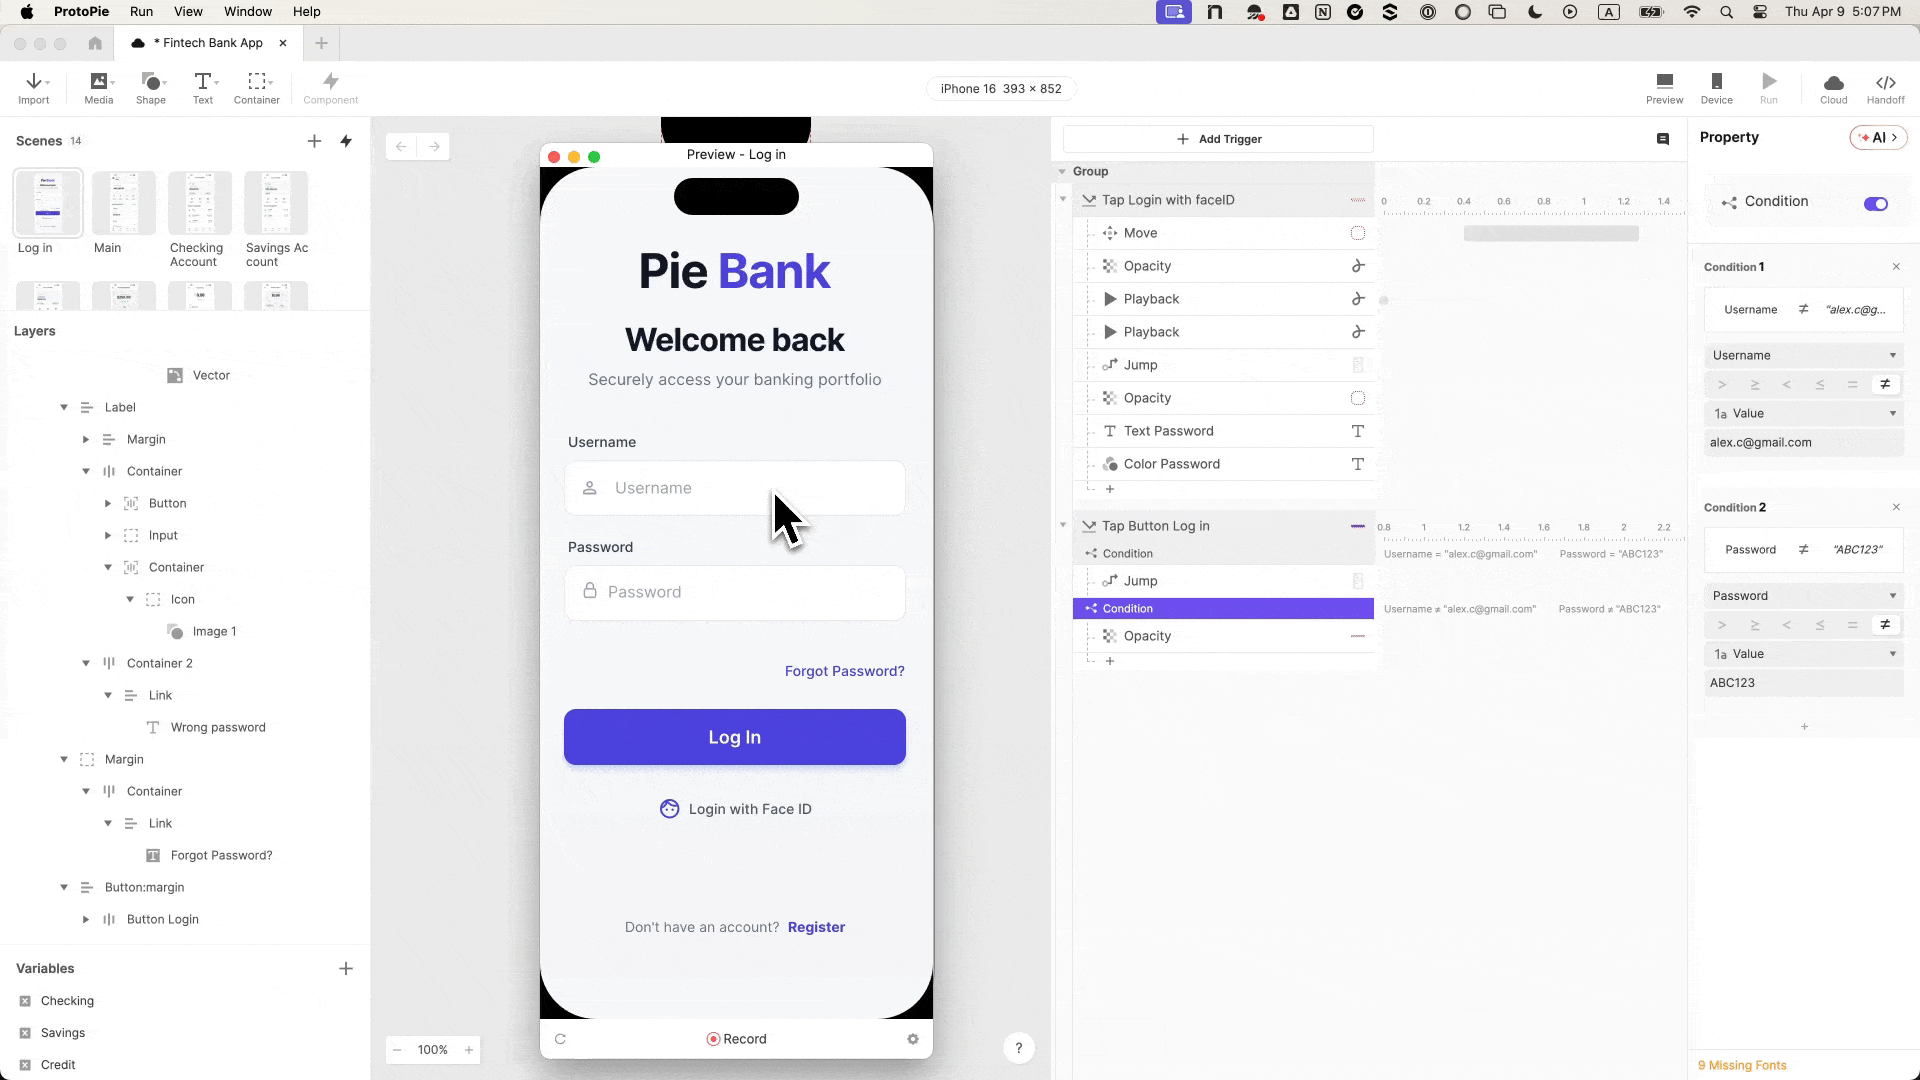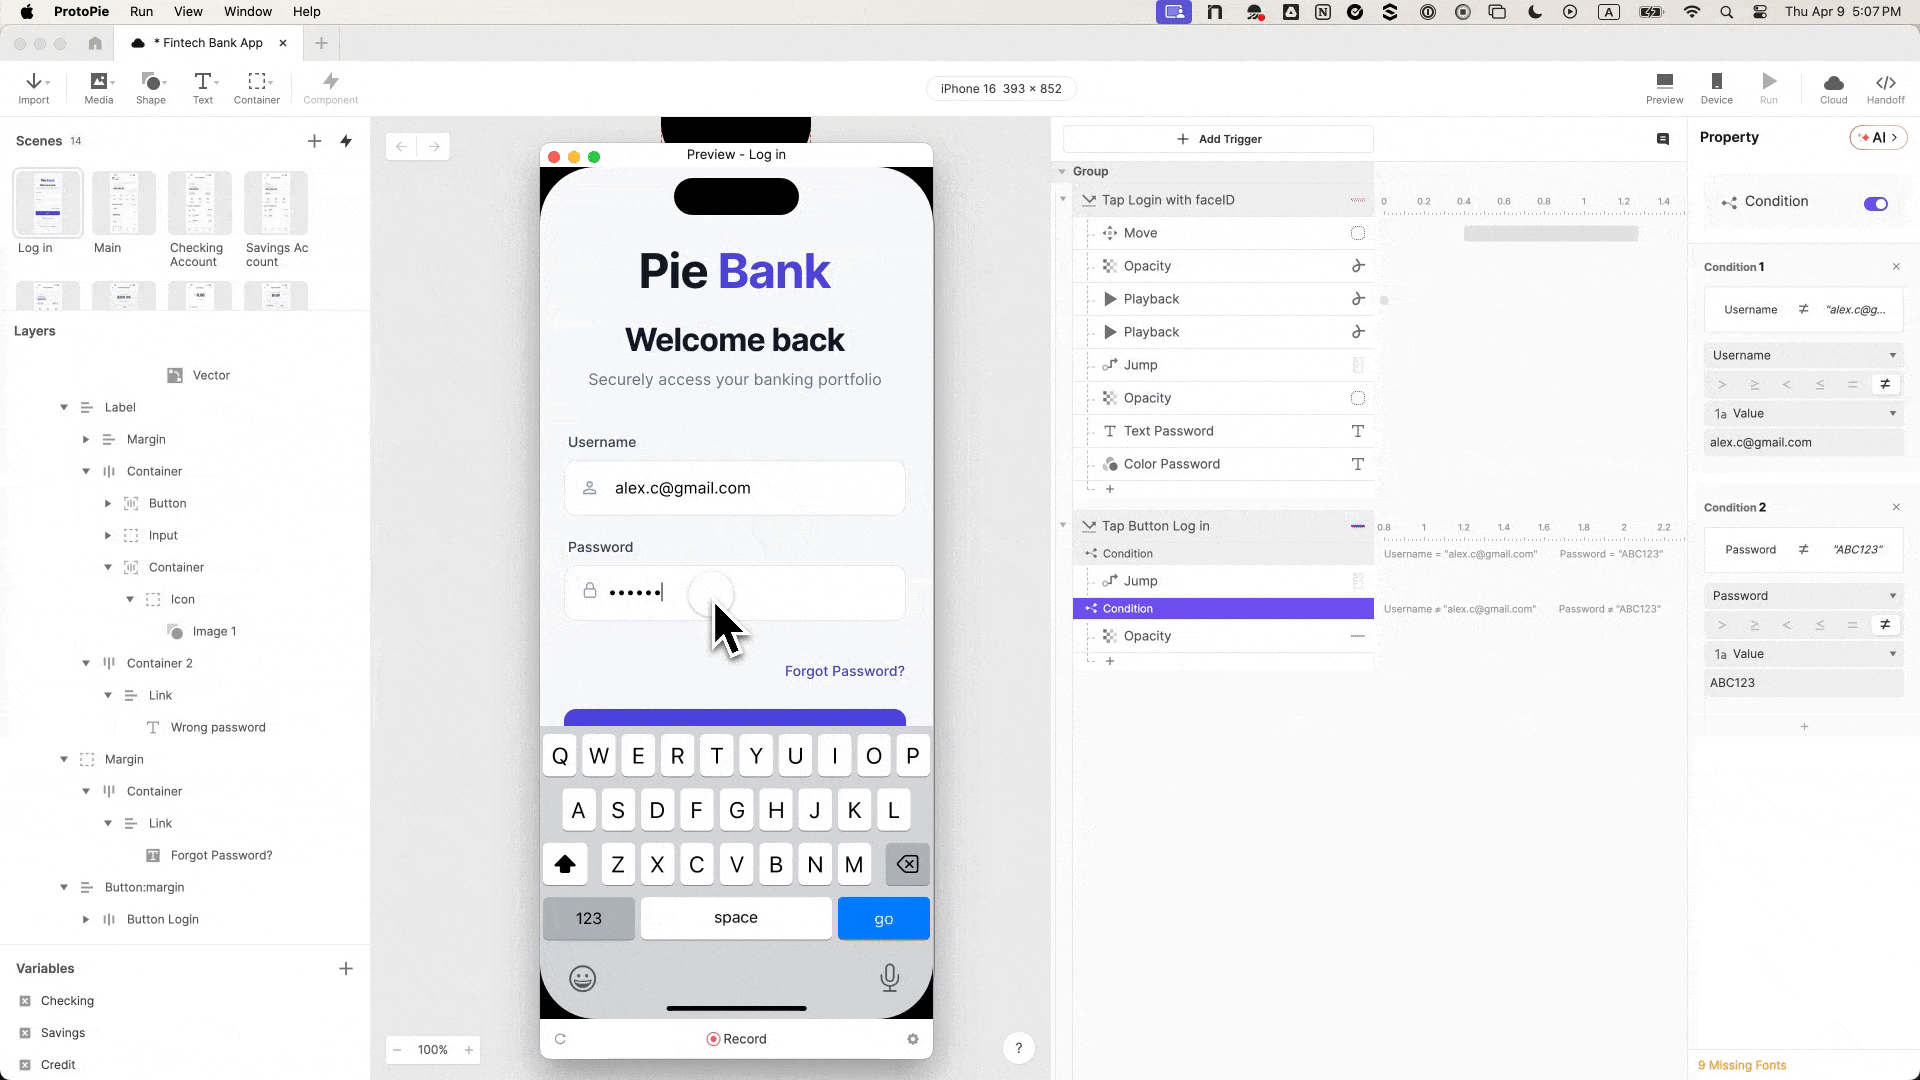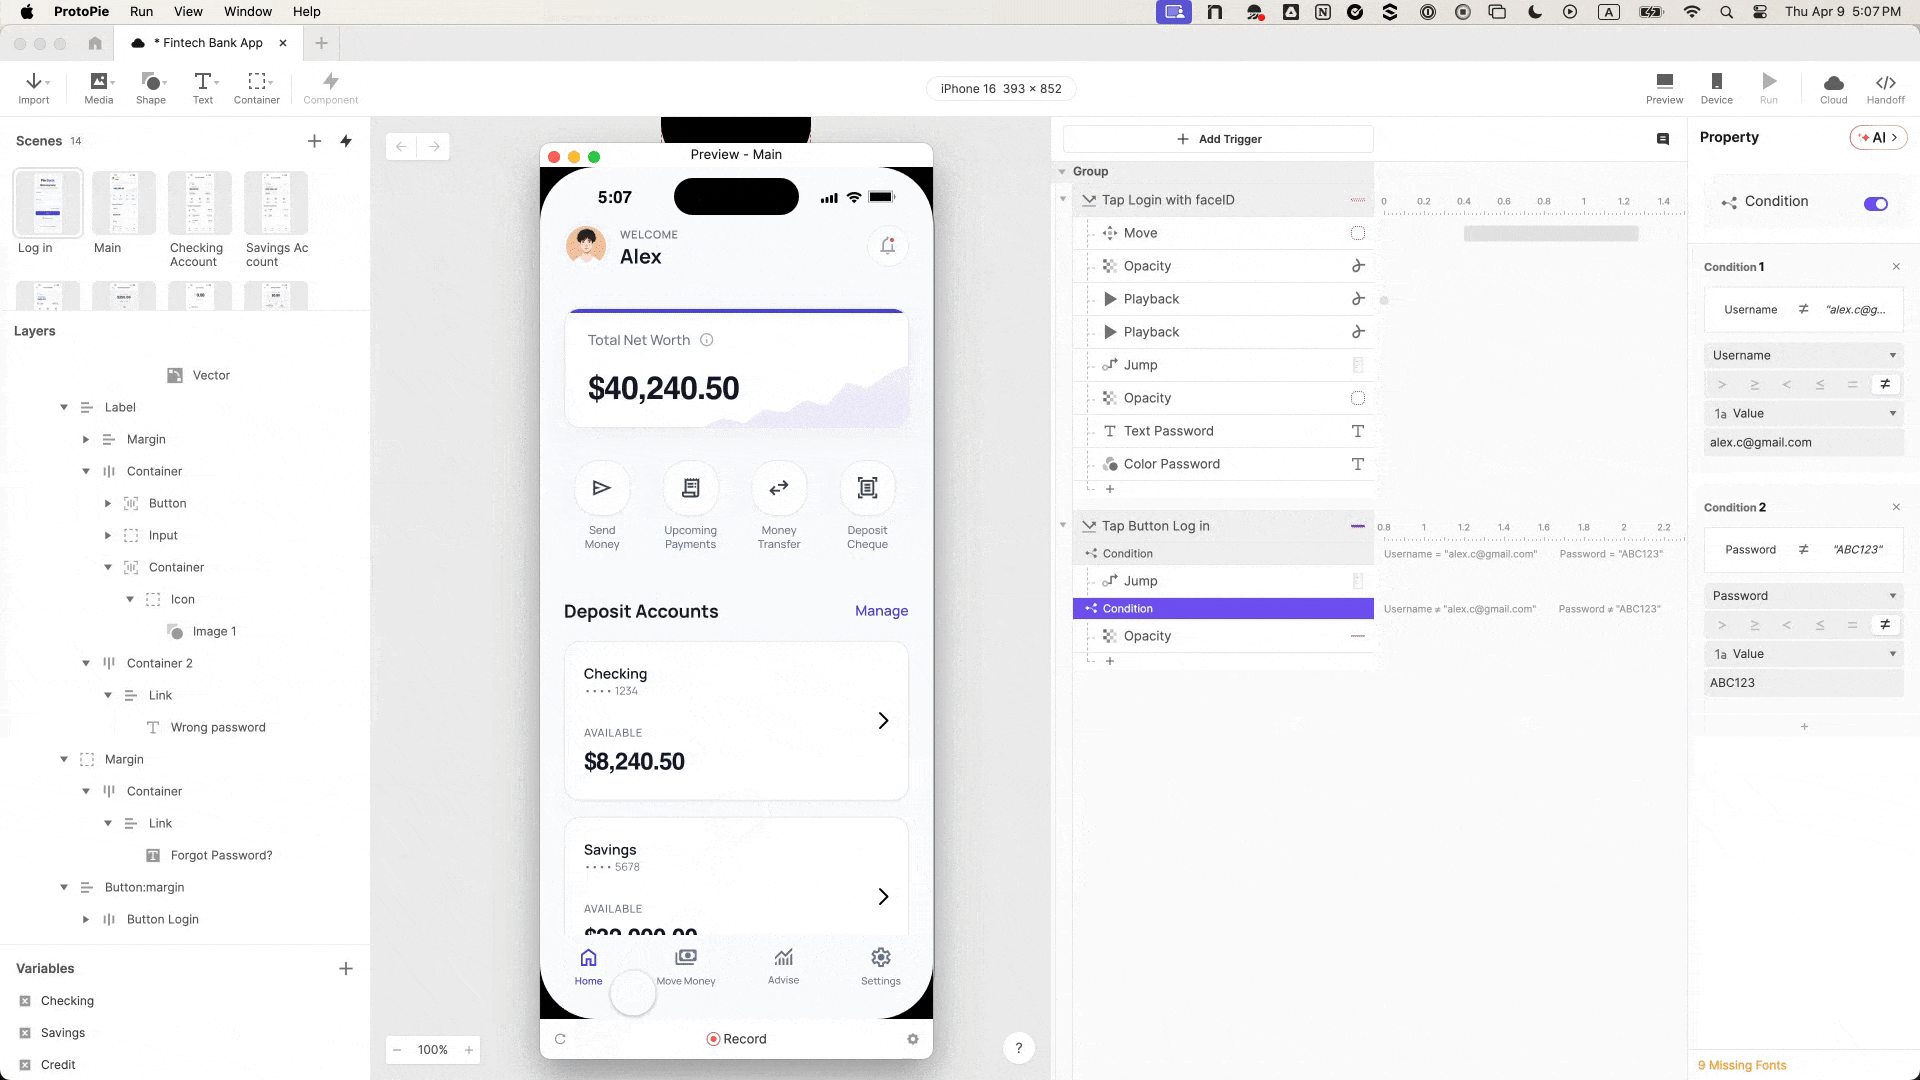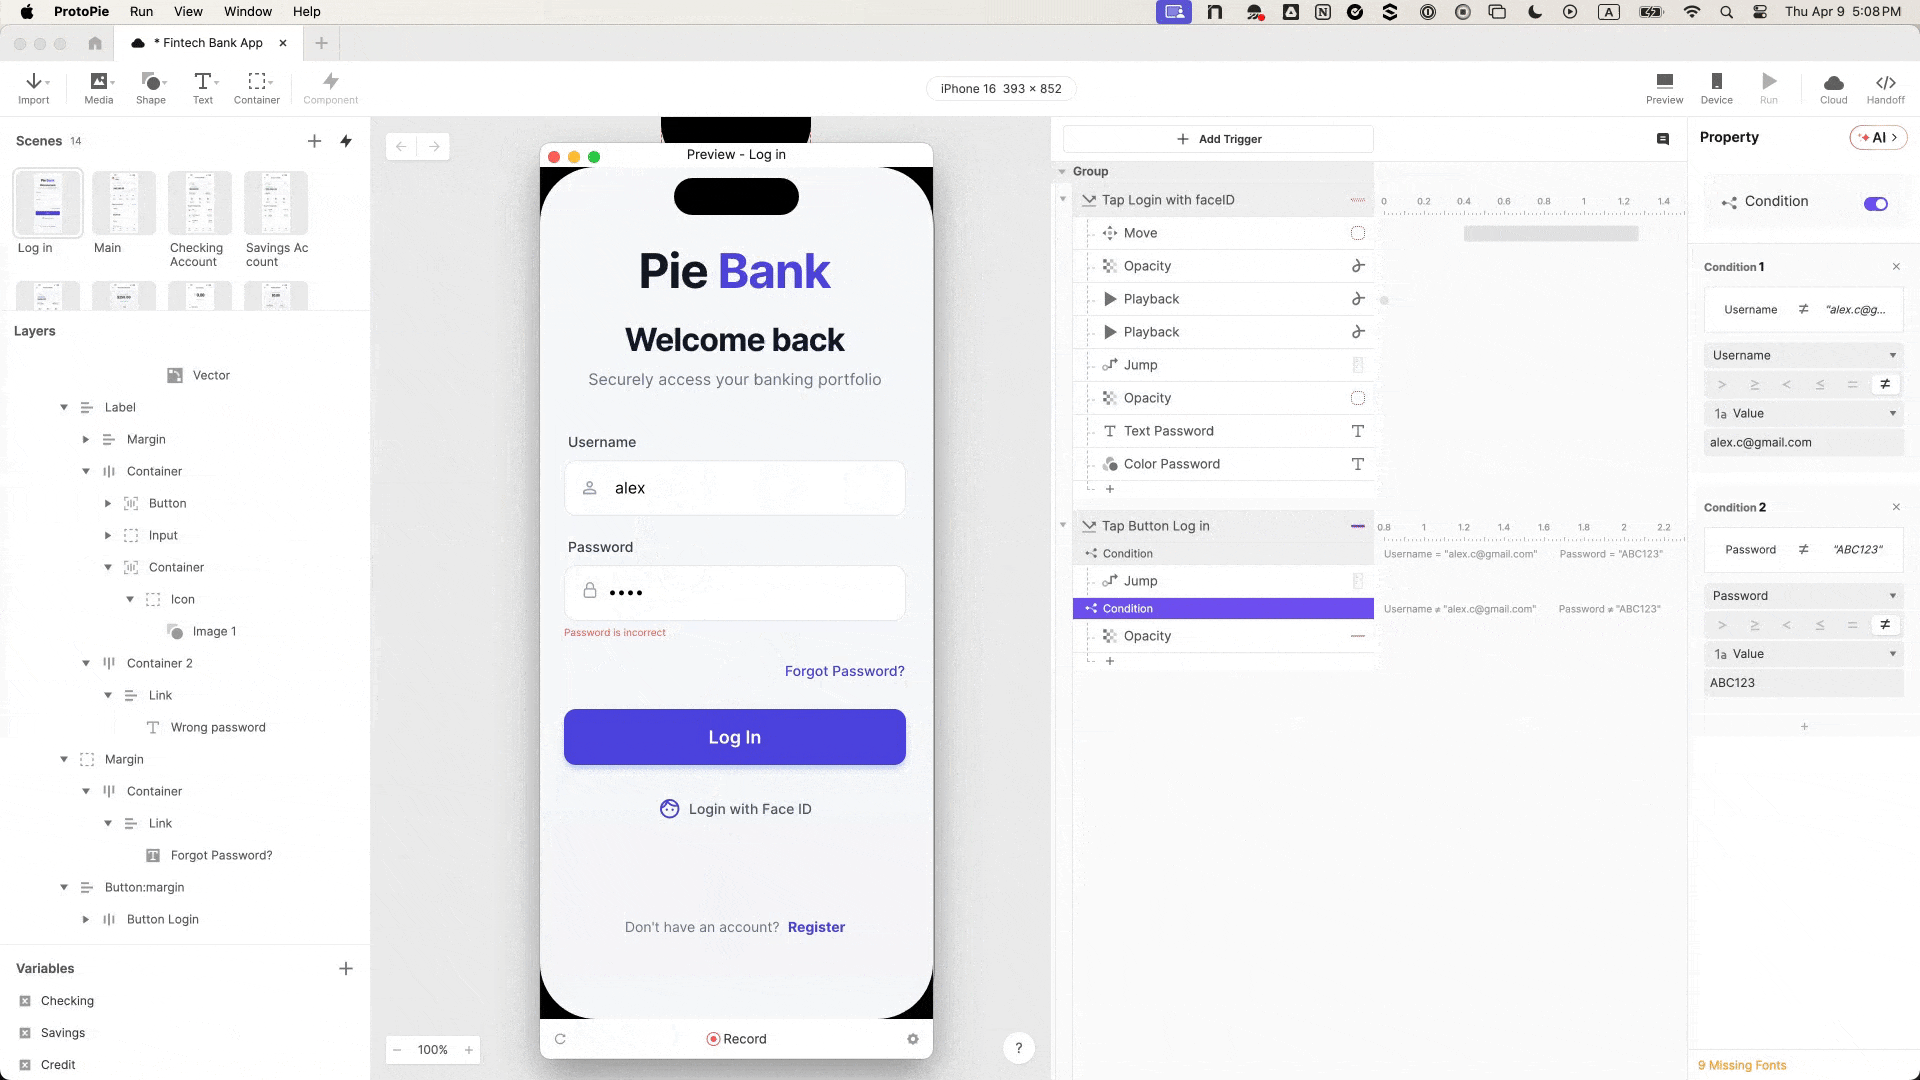
프로토파이가 입력값과 조건, 오류 표시를 가진 금융 앱 시제품을 소개했다. 고정된 값의 비교와 Face ID 애니메이션은 상호작용을 시험하는 장치이며 실제 계정 인증·생체 인식 보안을 구현한 것은 아니다.