Chrome 연결 허용 목록, 문서·워커의 통신 목적지를 헤더로 제한
구글이 Chrome 152부터 제공한다고 밝힌 Connection-Allowlist는 URL 패턴으로 문서와 워커의 통신 목적지를 제한한다. 보고 전용 정책과 리디렉션·WebRTC 예외를 제공하지만, CSP나 문맥 격리를 대신하는 만능 차단막은 아니다. 적용 범위와 예외 설정이 보호 수준을 좌우한다.


구글이 Chrome 152부터 제공한다고 밝힌 Connection-Allowlist는 URL 패턴으로 문서와 워커의 통신 목적지를 제한한다. 보고 전용 정책과 리디렉션·WebRTC 예외를 제공하지만, CSP나 문맥 격리를 대신하는 만능 차단막은 아니다. 적용 범위와 예외 설정이 보호 수준을 좌우한다.
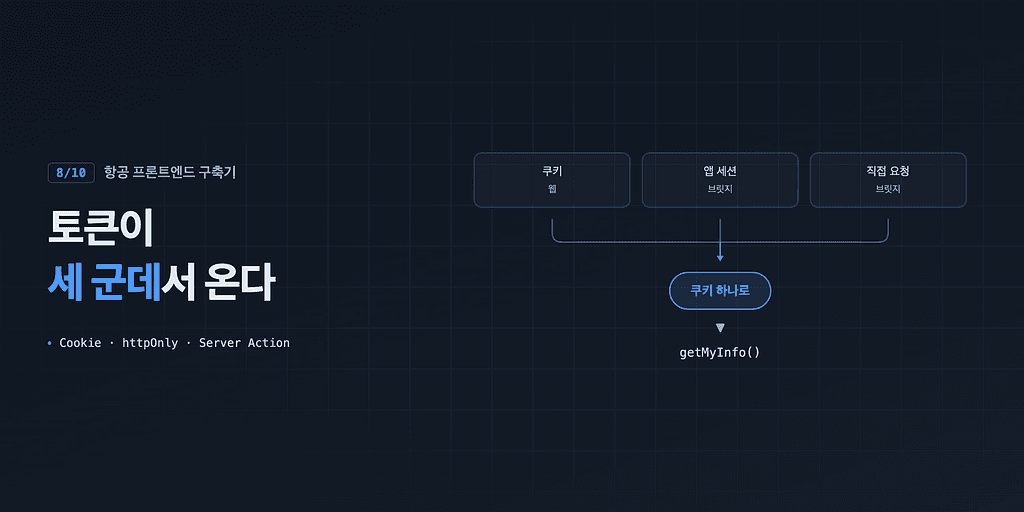
여기어때 개발팀이 웹 브라우저와 네이티브 앱 웹뷰 환경 간의 상이한 토큰 수급 경로를 분석하고, 이를 서버 사이드 중심의 HttpOnly 쿠키 구조로 일원화해 XSS 위협과 화면 깜빡임 문제를 해결한 설계 방식을 공유했습니다.