깃허브 코파일럿 도구 이름 표기와 산업 비교 지표 및 기본 정책 적용
깃허브가 자체 도구 이름 식별, 참여 조직 간 산업 비교 지표, 미설정 정식 기능에 대한 기본 정책 순차 적용을 발표했다. 각 변경은 관측 대상, 동료 집단 비교, 허용 설정을 서로 다른 화면과 조건으로 다룬다.
깃허브가 자체 도구 이름 식별, 참여 조직 간 산업 비교 지표, 미설정 정식 기능에 대한 기본 정책 순차 적용을 발표했다. 각 변경은 관측 대상, 동료 집단 비교, 허용 설정을 서로 다른 화면과 조건으로 다룬다.
깃허브가 패키지 방화벽 프리뷰와 디펜다봇 버전 필드 추가, 브랜치 보호 규칙의 룰셋 이전을 함께 발표했다. 패키지 다운로드 경로 차단, 저장소 기록 버전 파악, 브랜치 병합 조건 설정 등 작업 시점에 따른 통제 기준이 구체화됐다.
깃허브가 기업 공통 정책으로 의존성 라이선스를 자동 검사하고 병합 규칙에 연결하는 기능을 정식 제공한다. Enterprise Cloud와 Code Security 활성화가 필수이며 평가 모드와 활성 차단 모드의 차이 및 예외 승인 체계를 정확히 운영해야 한다.
토스가 DW 실행 환경을 도메인별로 나누고 의존 관계와 지표 정의를 코드 곁에 모았다. 병행 이관의 결과와 dbt의 참조·컴파일, 문서 구성의 역할을 구분해 살핀다.
깃허브가 macOS 27 기반의 Apple Silicon 전용 Xcode 27 러너 이미지를 정식 제공한다. 주간 단위 갱신이 이어지므로 도구 버전과 빌드 기록 관리가 요구된다.
토스뱅크가 공용 패키지의 문법 변환과 최종 번들링을 사용 서비스에 맡기고, 배포 단계에서는 모듈 구조와 원본 추적을 보존하는 기준을 공개했다. ESM 선택에 이은 후속 글로, 타입 검사·런타임 API·프레임워크 경계가 서로 다른 호환성 문제라는 점을 보여준다.
GitHub가 Code Quality 라이선스를 소비하는 커미터와 최근 90일의 관련 저장소를 CSV로 제공한다. 단일 저장소나 조직에만 기여하는 커미터를 구분해 다음 청구 기간의 라이선스 조정을 검토할 수 있다. 현재 기간 요금과 Actions·AI 크레딧 비용은 별도로 봐야 한다.
GitHub가 Copilot의 세 모델을 2026년 11월 16일 지원 종료한다고 예고했다. Opus 계열은 5.5, Terra는 GPT-6.1 Sol 또는 GPT-6 Luna를 대안으로 안내한다. 개인 연간 구독자의 Opus 4.8 예외와 기업의 모델 허용 정책은 별도로 적용된다.
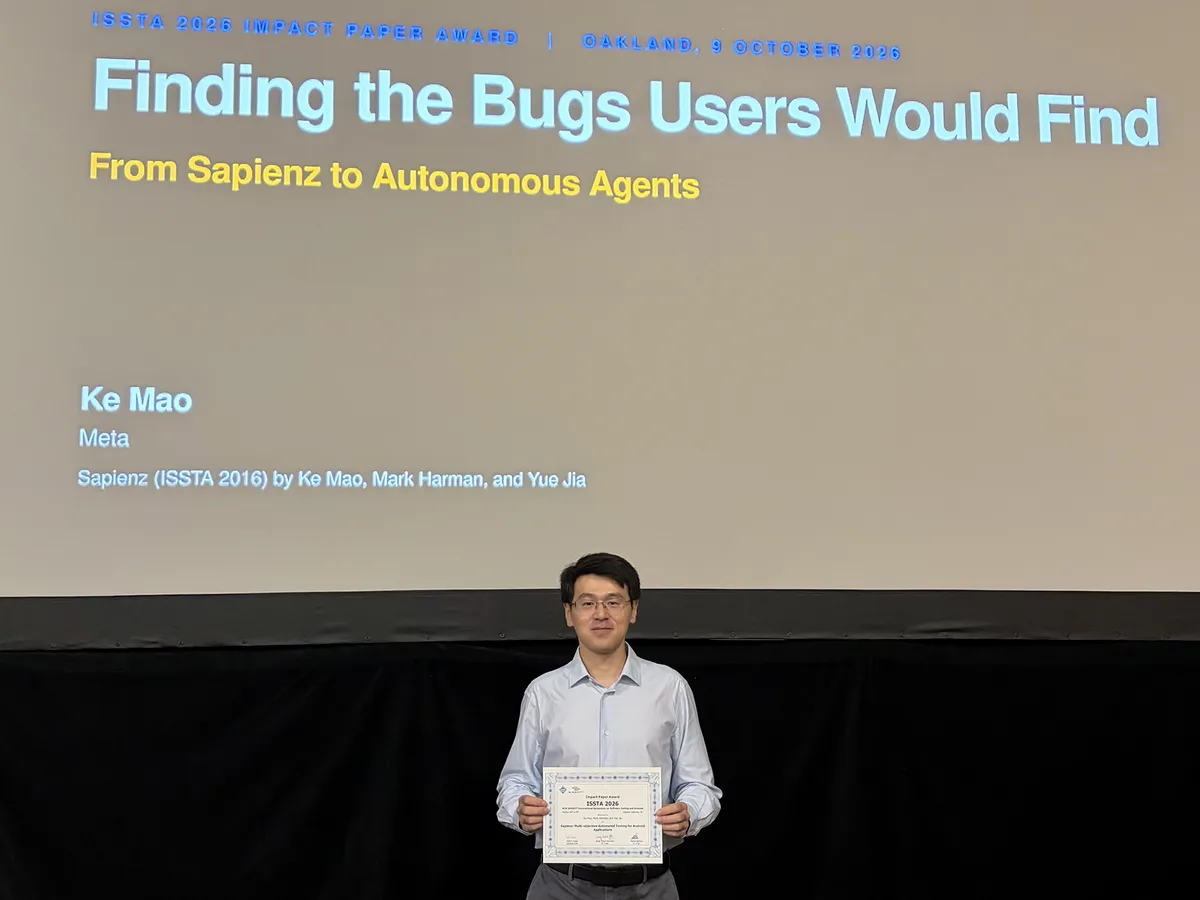
안드로이드 앱의 탐색 범위 확장, 비정상 충돌 감지, 재현 단계 최소화를 결합했던 2016년 사피엔즈 연구가 ISSTA 2026 영향력 논문상을 받았다. 메타는 이 연구를 기반으로 대규모 자동 테스트 파이프라인을 구축해 운영해 왔으나, 초기 학술 실험 수치와 현재의 일일 운영 통계는 측정 대상과 조건이 다르므로 구분해 살펴봐야 한다.
Cloudflare가 Vite 앱의 서버 코드, 자료형, 자원 배포를 결합한 Void 오픈소스를 공개했다. 공유 플랫폼 운영과 개인 계정 직접 배포는 필요 인프라가 다르며, 배포와 롤백 시 스키마 변경, 비밀값, 인프라 비용 조건을 직접 검토해야 한다.
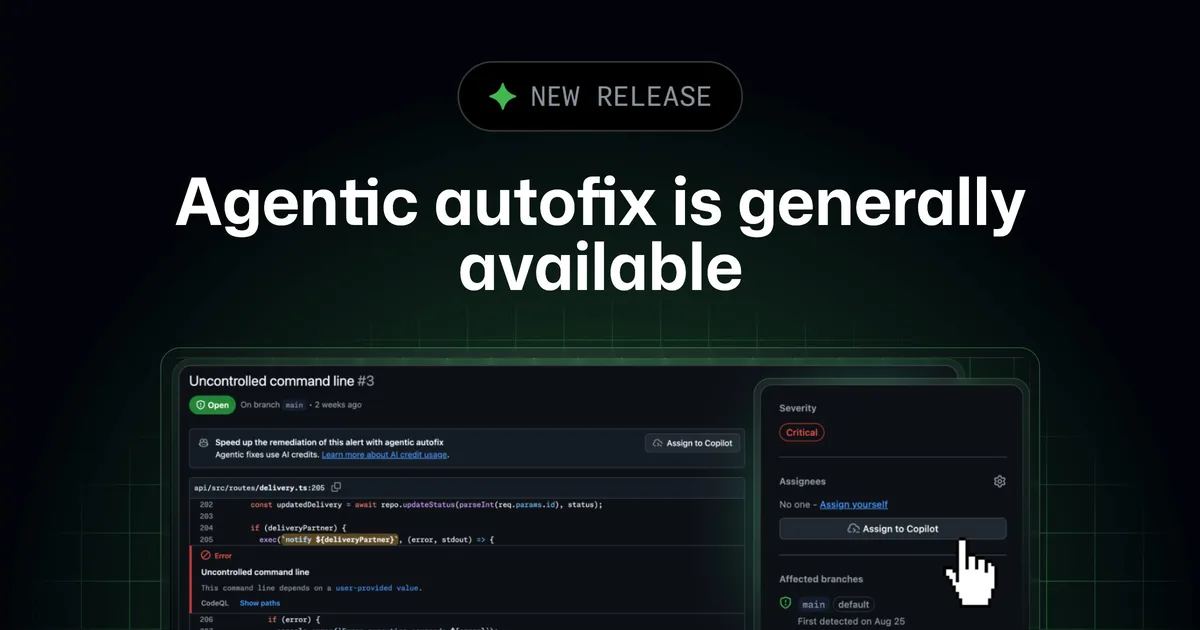
GitHub가 코드 스캐닝 경고를 에이전트에 맡겨 관련 코드를 탐색하고 수정·검증하는 Agentic autofix를 정식 제공한다. 기본 브랜치 경고가 대상이며 최대 25개를 한 PR에서 다룰 수 있다. CodeQL 재검사는 범위가 있고 AI 크레딧과 Actions 사용량이 발생한다.
GitHub가 10월 15일 저장소 push 이벤트의 이메일 알림을 종료했다. 수신 동의 없는 스팸 악용이 이유이며, 계속 필요한 팀은 Actions의 이벤트 필터와 자체 이메일 발송 수단을 구성해야 한다.
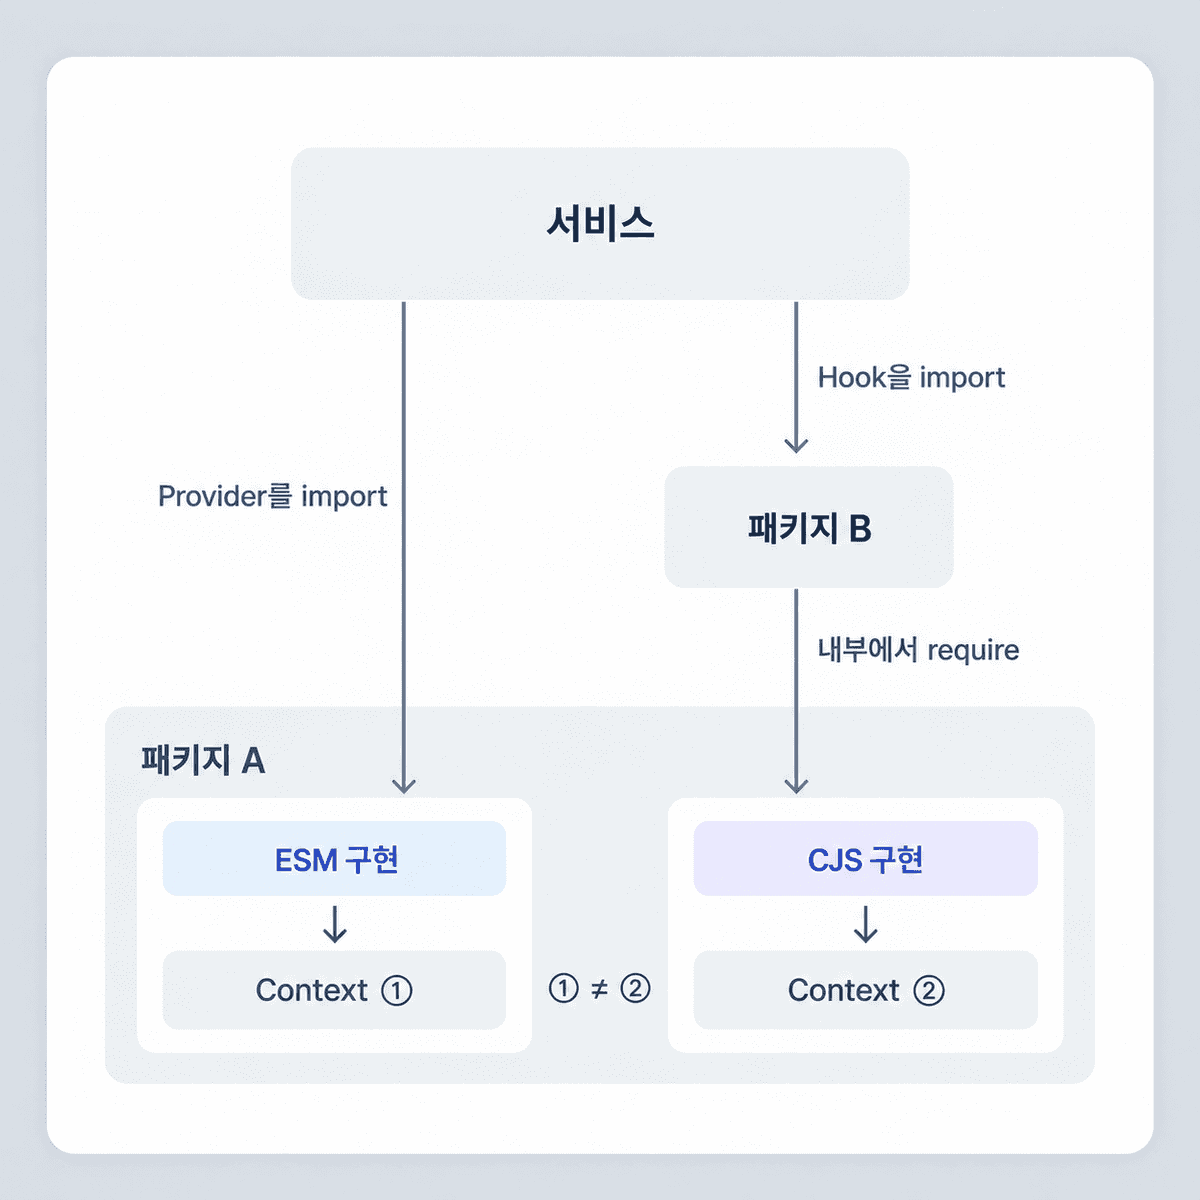
토스뱅크가 공용 패키지의 ESM·CommonJS 이중 배포를 ESM 단일 형식으로 바꾼 배경을 공개했다. 같은 패키지의 상태가 둘로 갈리는 위험과 타입 탐색 부담을 줄이되, Node.js 버전과 최상위 await 제약을 함께 맞춘 사례다.
GitHub가 코파일럿의 HydraFusion에 단계별 추론 수준과 병렬 검토 구조를 적용하고 Max 옵션을 추가했다. 연구 프리뷰 상태로 운영되며 참여 모델별 요율이 부과된다.
GitHub Actions 잠금 파일은 태그 이름을 유지하면서 액션과 전이 액션의 실행 커밋을 고정한다. 재사용 워크플로 호출 자체는 별도 SHA 고정이 필요하다. 태그·직접 SHA·잠금 파일을 비교해 무엇이 고정되고 무엇이 남는지 정리했다.
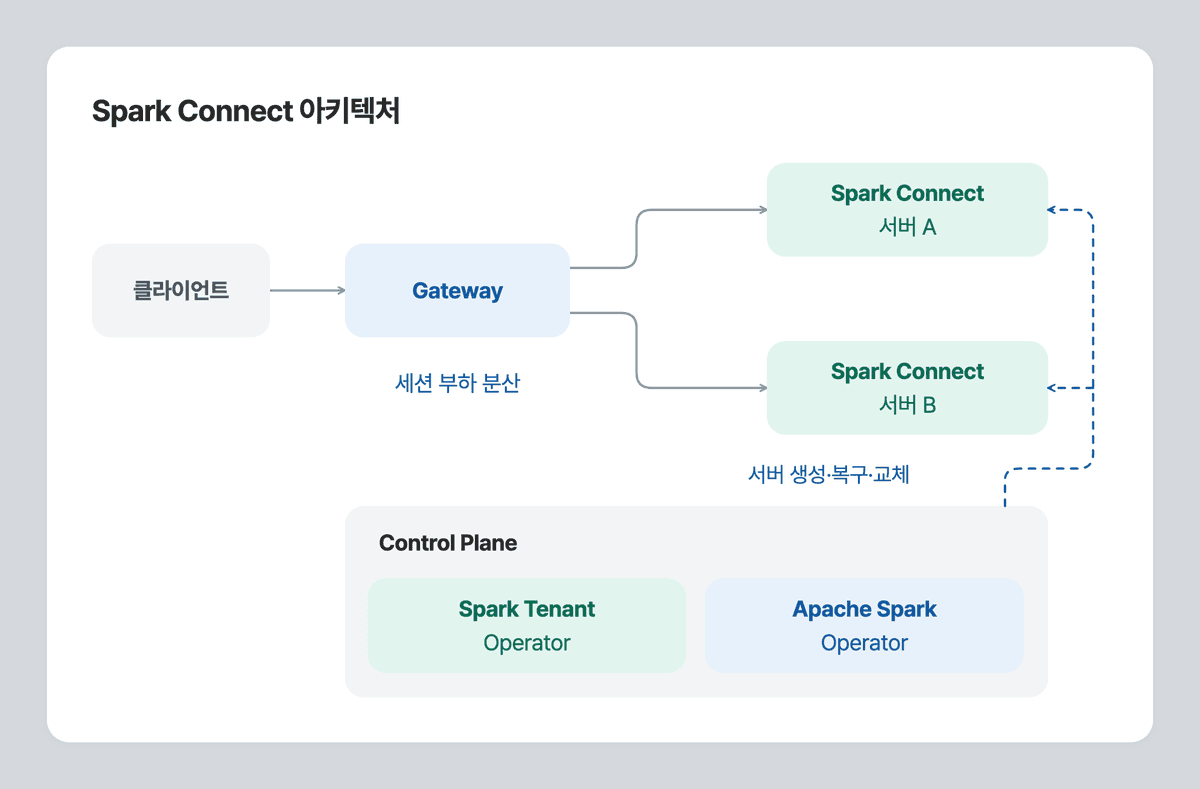
토스증권이 Spark Connect 서버 집합의 갱신과 개별 실행 관리를 분리한 제어 계층을 공유했다. 새 세대가 뜨면 신규 세션만 넘기고 이전 서버는 drain 상태로 보존하며 준비 상태 판정과 드라이버 주소 발견의 순환을 풀어냈다.
어도비가 Developers Live 2026 회고와 투표 결과를 공유했다. UXP 전환 수요와 마켓플레이스 개선 요구가 확인됐으나 소규모 응답으로 로드맵 확약은 아니다. 앱별 전환 일정과 Express 사용자 식별 API 변경도 함께 살펴야 한다.
GitHub가 저장소 생성 및 앱 설치 대상 관리 전용 세분화 권한을 신설하고 사용자 토큰 만료 전환 지원을 시작했다. 조직 통제 정책과 버전별 일정 확인이 필수적이다.
GitHub가 Code Quality finding의 수동 해제와 재개 이벤트를 조직 및 엔터프라이즈 감사 로그에 기록합니다. 요청자·시각·저장소·규칙과 대상 식별자 및 개수를 함께 보존하며 Team과 Enterprise Cloud에 정식 제공합니다.
GitHub가 Anthropic 서비스·사용자 API 키와 Cloudsmith 키 탐지를 추가하고, Anthropic 두 유형을 기본 푸시 보호 패턴에 넣었다. Salesforce 파트너 통보, 저장소 경고, 사전 차단은 서로 다른 대응 경로다.
GitHub가 Copilot 시작 시 서버의 최신 관리 정책을 반드시 확인하는 설정을 추가했다. 최초 로그인 전 적용 여부는 배포 방법에 따라 달라지고, sandbox 정책에는 최소 클라이언트 버전 강제가 도입된다.
GitHub가 청구 설정의 예산 및 알림 화면을 검색과 필터가 지원되는 단일 목록 구조로 개편했다. 범위·제품·SKU와 조직 사용자별 적용 예산을 한곳에서 찾을 수 있게 되었으나, 예산의 단순 알림과 실제 사용 차단 동작은 각 제품과 설정 조건에 따라 구분해 관리해야 한다.
GitHub가 엔터프라이즈 관리 설정에서 Copilot 활동의 사용자·기기 식별 정보와 다섯 가지 세부 내용 수집을 독립 제어하도록 체계를 개편했다. 기본값은 꺼짐이며 관리 객체 우선순위와 클라이언트 실행 모드에 따라 실제 적용 범위가 달라진다.
GitHub가 JetBrains용 코파일럿에서 기본 모델 지정, MCP 자동 시작 제어, 진단 Fix 액션 및 대화 탐색을 개선하고 2025.1 지원을 종료했다. 새 기능의 작동 조건과 실제 권한 설정을 점검한다.