GitHub, 커밋 푸시 계정 영구 기록 기능 공개…신원 위조 방지 규칙 도입
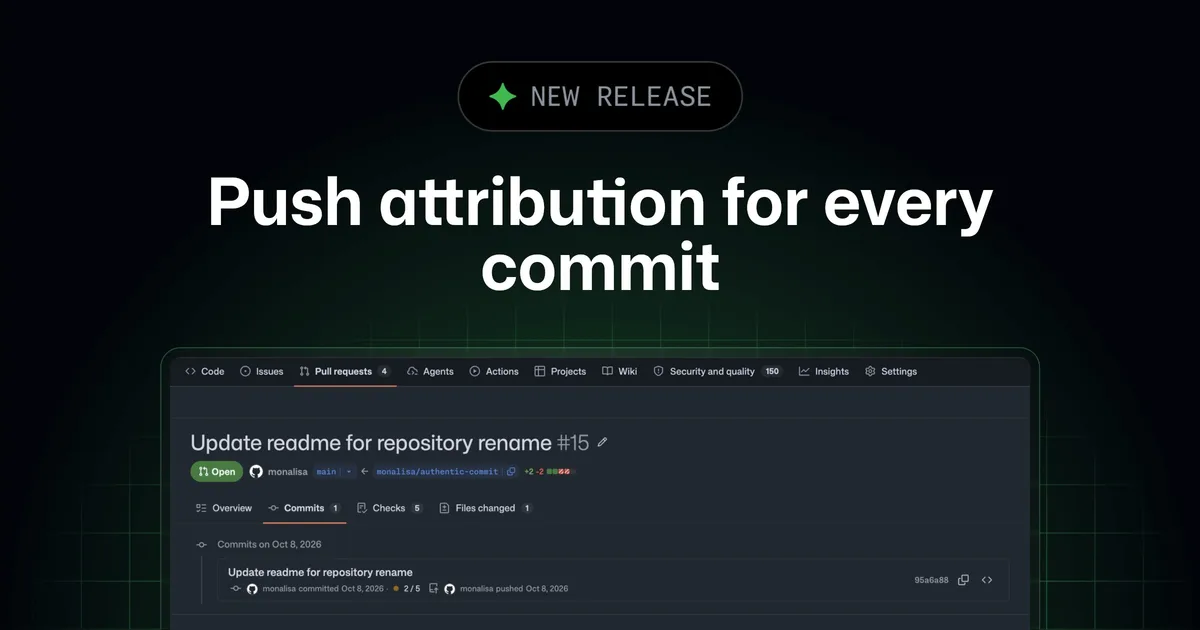
GitHub이 실제 커밋을 푸시한 인증 계정 신원을 영구 기록하고, 커미터와 푸셔의 일치 여부를 강제하는 신규 리포지토리 룰셋 조건을 엔터프라이즈 고객 대상 제한적 퍼블릭 프리뷰로 출시했습니다.


GitHub이 실제 커밋을 푸시한 인증 계정 신원을 영구 기록하고, 커미터와 푸셔의 일치 여부를 강제하는 신규 리포지토리 룰셋 조건을 엔터프라이즈 고객 대상 제한적 퍼블릭 프리뷰로 출시했습니다.
GitHub가 조직(Organization) 수준의 디펜다봇 사설 레지스트리 설정에 자격증명이 필요 없는 '익명(Anonymous)' 인증 방식을 공식 추가했습니다. 사내 패키지 미러와 읽기 전용 저장소를 위해 더미 토큰을 발급하던 번거로움이 해소되며, dependabot.yml 파일이 없는 프로젝트에도 일괄 보안 업데이트 경로를 열어줍니다.
깃허브가 로컬 머신에서 동작하는 코파일럿 에이전트의 파일 시스템, 네트워크, 인증 정보 접근을 격리·제한하는 '로컬 샌드박싱'을 정식 출시했다. 마이크로소프트 MXC 프레임워크를 기반으로 OS 네이티브 제어를 제공하며, 엔터프라이즈 환경에서 강제 설정이 가능하나 기본 허용 정책과 OS 제약 등 실무 도입 시 검토해야 할 한계도 뚜렷하다.
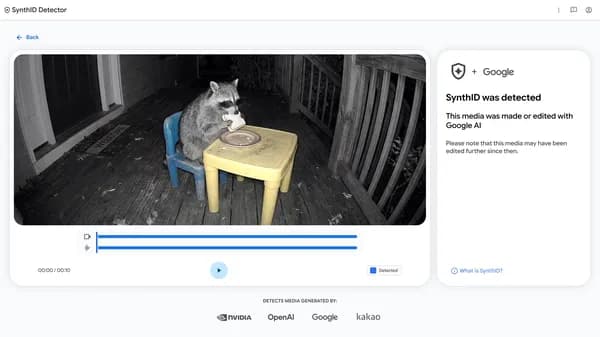
구글 딥마인드가 AI 생성 미디어 판별을 위한 독립형 웹 포털 '신스ID 디텍터'를 일반에 공개했다. 구글 모델뿐 아니라 오픈AI, 엔비디아, 카카오 등의 생성물까지 감지할 수 있도록 파트너십을 확장했으나, 워터마크 미탑재 모델 탐지 불가 등 구조적 한계도 명확하다.
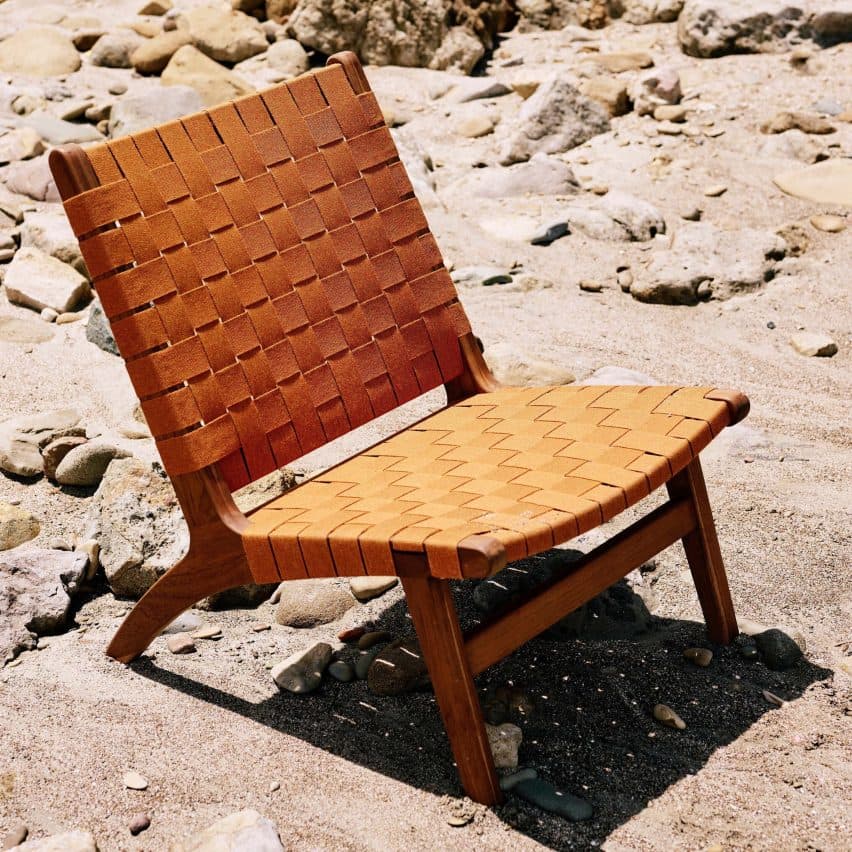
니카라과 가구 브랜드 마사야가 디자이너 아브릴 세페다와 협업한 야외용 흔들의자 및 라운지체어를 디진 쇼룸에 공개했다. FSC 인증 솔리드 티크 프레임과 내후성 폴리올레핀 코드를 수작업으로 결합한 구조이나, 브랜드의 장기 내구연한 홍보와 달리 직조 소재의 수명 및 환경별 유지보수 조건을 면밀히 검토해야 한다.
메타가 퍼블릭 시간 서비스에 RFC 8915 표준 네트워크 시간 보안(NTS)을 공식 적용하고 서버·클라이언트 구현체를 오픈소스로 공개했습니다. TLS 유효기간 단축 규제와 맞물려 시간 동기화의 암호학적 검증이 인프라 필수 요건으로 떠오르고 있습니다.
GitHub이 Lovable, Pydantic, Supabase의 API 키와 인증 토큰 패턴 5종을 탐지 대상에 추가했습니다. Lovable은 파트너 프로그램에 합류해 공개 저장소에서 발견된 키를 발급사에 전달받습니다. 탐지와 발급사의 후속 조치를 구분해 살펴봅니다.
클라우드플레어가 창립 16주년을 맞아 에이전트 트래픽 수용, 머클 트리 기반 양자내성 인증기관(CA) 진출, 오픈소스 개발 생태계 및 데이터 플랫폼 확장을 골자로 하는 46개 발표 항목을 공개했습니다.
구글이 이메일 검증 오리진 트라이얼의 10월 변경 사항을 공개했다. Chrome 154부터 안드로이드와 제3자 실험 토큰을 지원하며, 검증 키 식별자와 요청 헤더 처리도 달라졌다. Chrome 156의 이메일 반환 규칙까지 함께 적용되는 만큼 사이트와 이메일 제공자의 역할을 구분한 점검이 필요하다.
GitHub이 GitHub App의 설치 토큰을 JWT 기반 상태 비저장(Stateless) 구조로 전면 전환했습니다. 토큰 길이가 약 40자에서 520자 안팎으로 대폭 늘어남에 따라 데이터베이스 컬럼, 정규식 검증 로직, 프록시 헤더 설정 등 기존 인프라 전반의 점검이 필요합니다.
클라우드플레어가 AI 게이트웨이에 웹 검색 API를 통합하고 오픈 베타로 공개했습니다. AI 에이전트의 부정확한 URL 추측을 줄이고 지식 마감 한계를 극복하기 위해 Ceramic.ai, Exa, Linkup과 손잡고 인증된 봇 기준을 준수하는 실시간 검색 결과를 모델 파이프라인에 제공합니다.
클라우드플레어가 임시 개발 URL을 이메일 주소나 도메인으로 보호하는 Quick Tunnels 옵션을 추가했다. cloudflared 2026.9.3부터 방문자는 일회용 PIN으로 이메일을 인증하고 로컬 커넥터가 허용 여부를 결정한다. 브라우저 중심 사용 조건과 개발용 제한을 함께 살펴본다.
메타가 미국 중·고등학교를 대상으로 '인스타그램 학교 파트너십 프로그램'을 대폭 개편해 공식 공지 채널, 동아리 전용 허브, 외부 인증 기반 학생 커뮤니티 기능을 도입했다. 청소년 보호와 안전한 방과 후 소통을 내세웠지만, 학교 행정 부담 증가와 플랫폼 락인 효과에 대한 우려도 제기된다.
OpenAI가 프론티어 강화학습 실행에 앞서 위험과 통제 근거를 구조적으로 제시하는 안전 논증 방향을 공개했다. 학습 평가·환경 격리·감시뿐 아니라 반대 검토, 중단 절차와 사고 조사를 포함한다. 현재 구현 중인 권고이며 외부 인증이나 모든 배포 상황의 안전 입증은 아니다.
OpenAI가 Codex Originals 프로그램에 소개할 실제 프로젝트와 제작자의 이야기를 받는다. 신청 화면은 개인 배경과 프로젝트 설명을 각각 최대1,000자로 요청하고 관련 링크도 받는다. 기존 소개는 창업·프로토타입·오픈소스 활동을 다루며, 모집 자체가 상금·투자나 성능 인증을 약속한 것은 아니다.
피그마가 정적인 슬라이드 중심 수업을 대체하는 '제품 기반 학습(Product-based Learning)' 사례와 무료 교육 리소스를 발표했다. 실시간 협업과 상호작용 프로토타입을 통해 실무 역량을 길러준다는 구상이지만, K-12 환경의 AI 규제와 계정 인증 절차 등 제도적 제약도 확인된다.
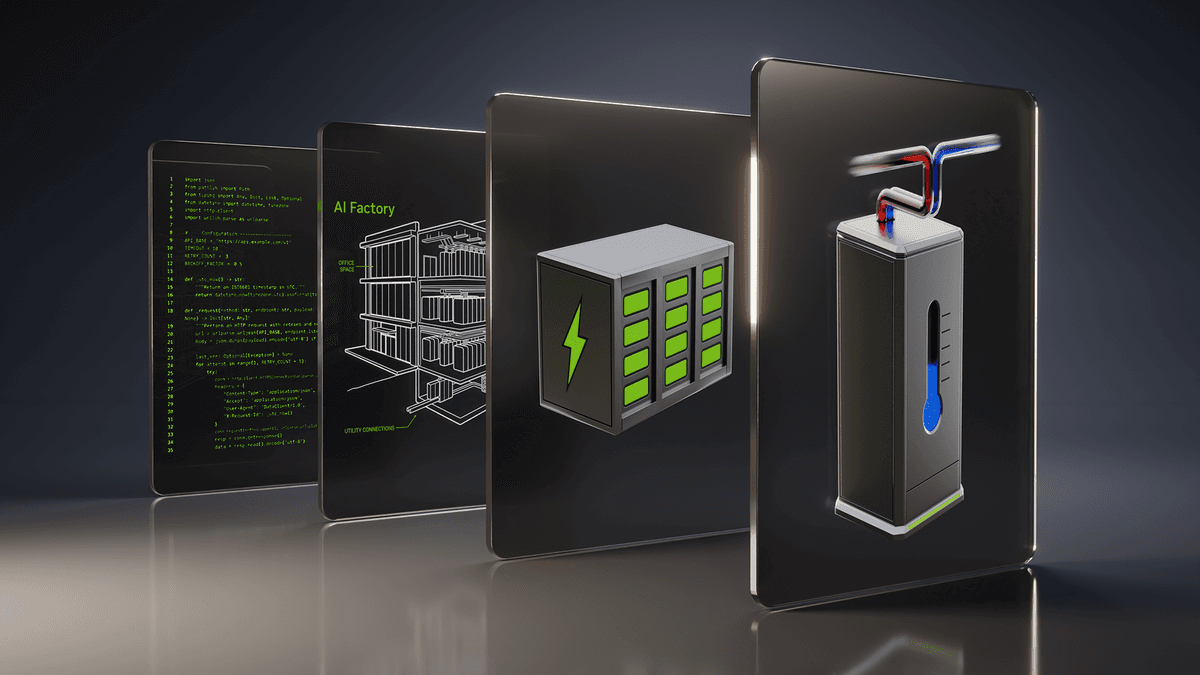
엔비디아가 AI 팩토리의 전력·냉각 제품을 DSX 요구 사항에 맞춰 평가하는 DSX Ready를 발표했다. 출시 때의 대상은 배터리 에너지 저장 시스템과 냉각 분배 장치다. 특정 제품의 적합성 평가이며 업체 전체나 설치 현장의 안정성·안전 인증을 대신하지 않는다. 현재 안내의 냉각액 범주와 초기 발표도 구분했다.
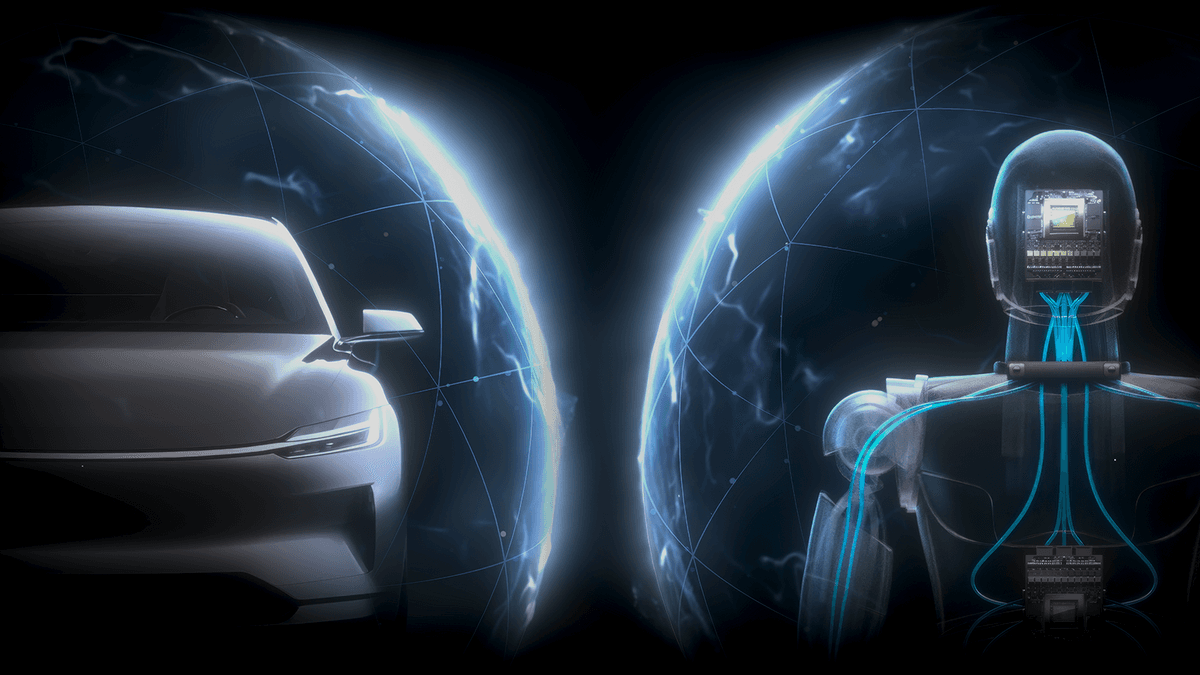
엔비디아가 차량·로봇의 하드웨어·소프트웨어·AI 행동·운영 환경을 함께 다루는 Halos의 안전 접근을 설명했다. 공식 기술 자료는 실제 시험과 시뮬레이션·운영 기록으로 안전 주장의 근거를 쌓는 구조다. ANAB의 검사기관 인정은 검사 수행 역량에 관한 것이며 모든 통합 제품의 최종 인증을 뜻하지 않는다.
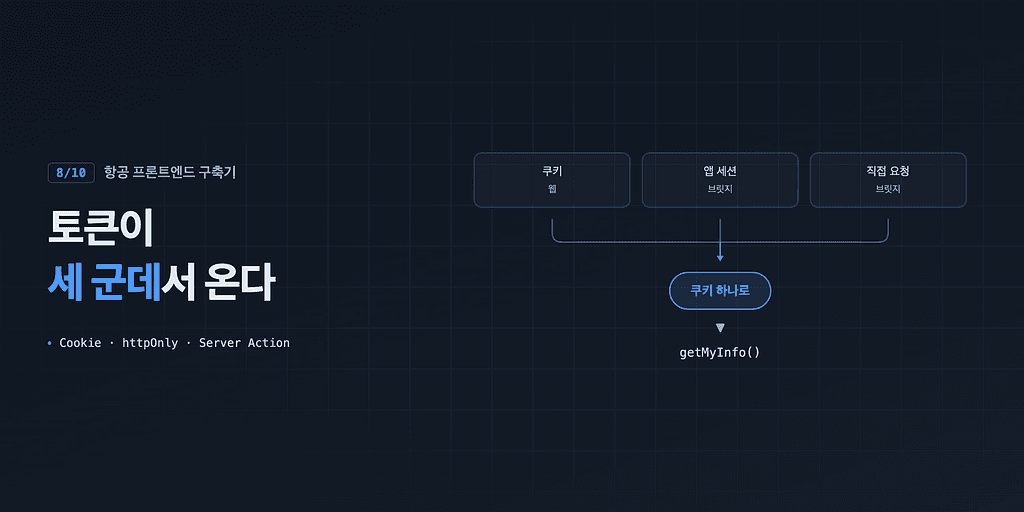
여기어때 개발팀이 웹 브라우저와 네이티브 앱 웹뷰 환경 간의 상이한 토큰 수급 경로를 분석하고, 이를 서버 사이드 중심의 HttpOnly 쿠키 구조로 일원화해 XSS 위협과 화면 깜빡임 문제를 해결한 설계 방식을 공유했습니다.
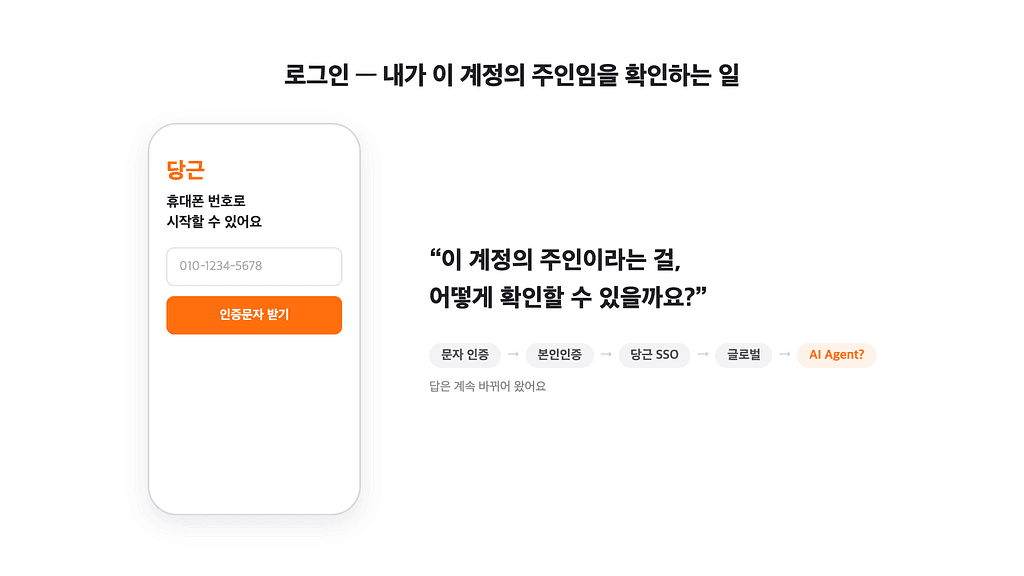
당근이 초기 휴대전화 번호 기반 점유 인증에서 시작해 연계정보(CI) 기반 본인인증, 중앙 집중형 통합 SSO, 그리고 AI 에이전트를 위한 OAuth 2.1 프로토콜로 인증 체계를 확장해 온 과정과 엔지니어링 전략을 살펴봅니다.
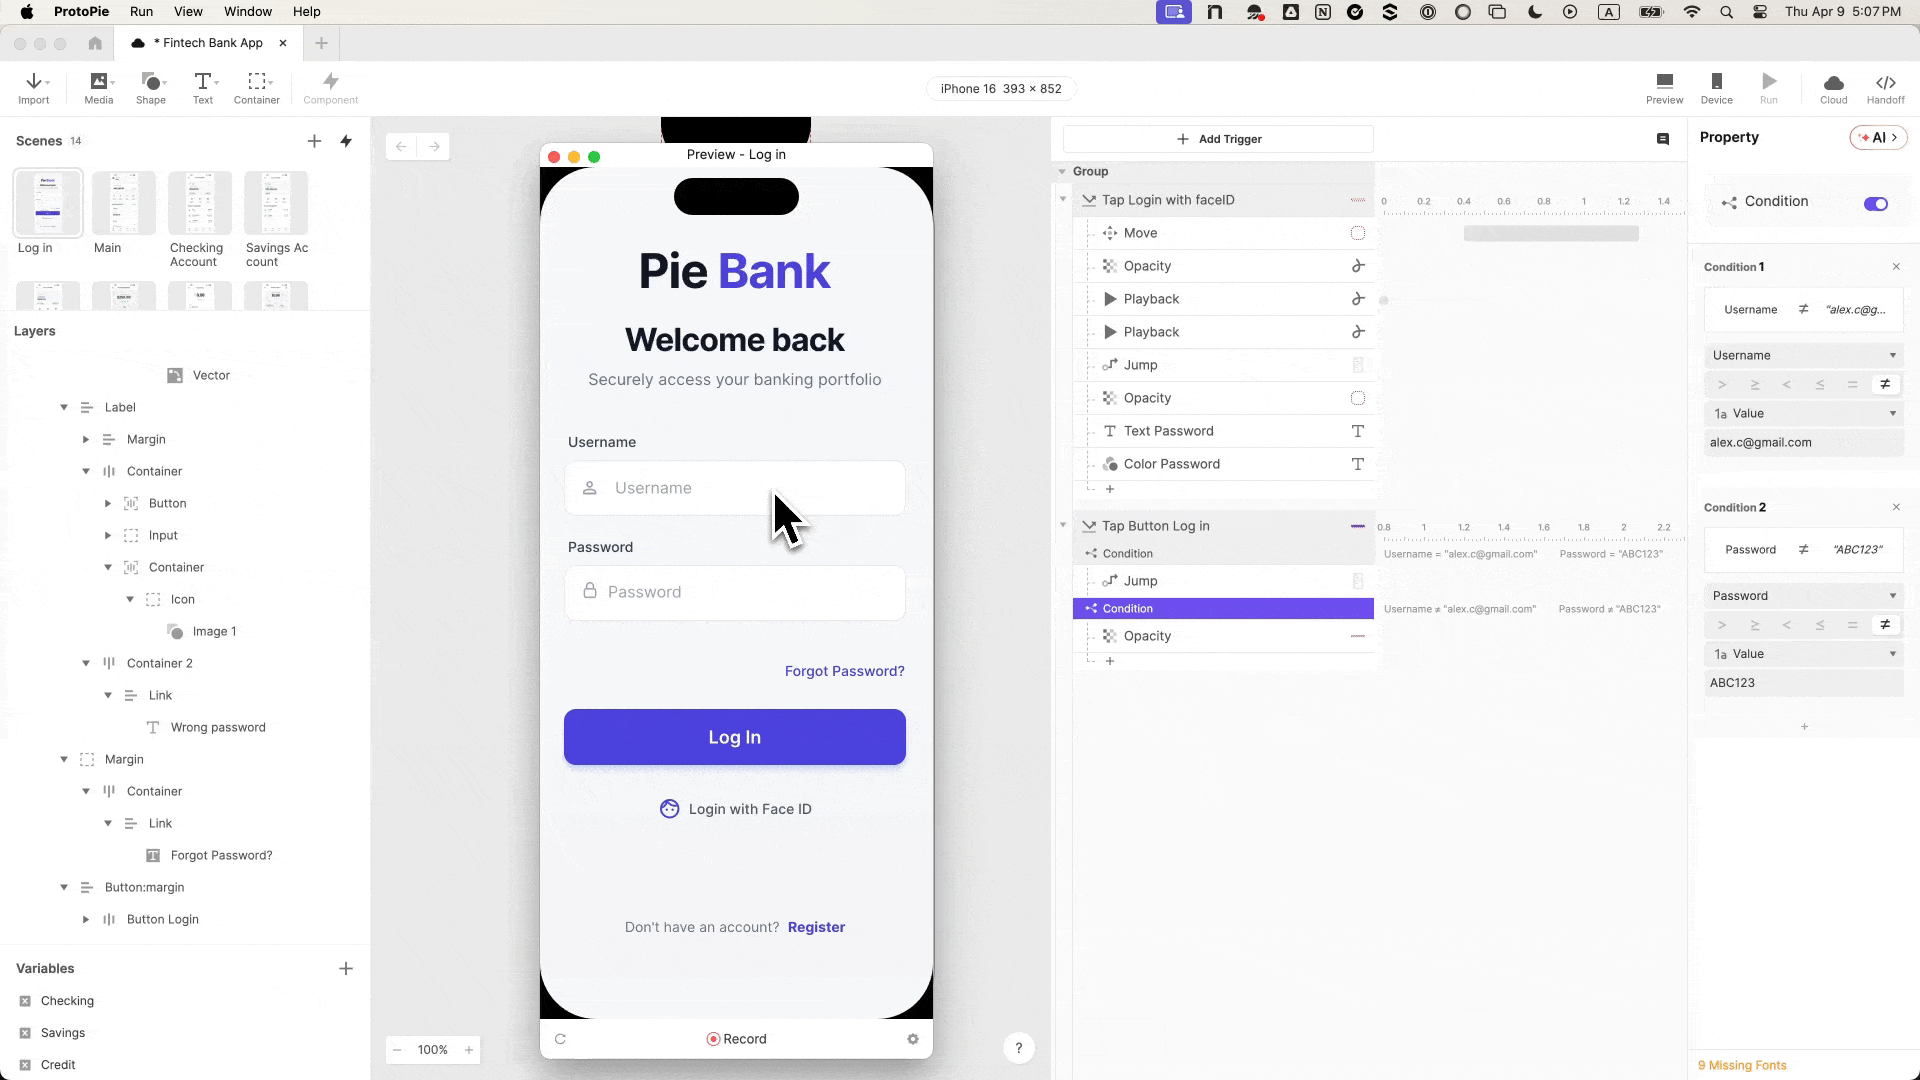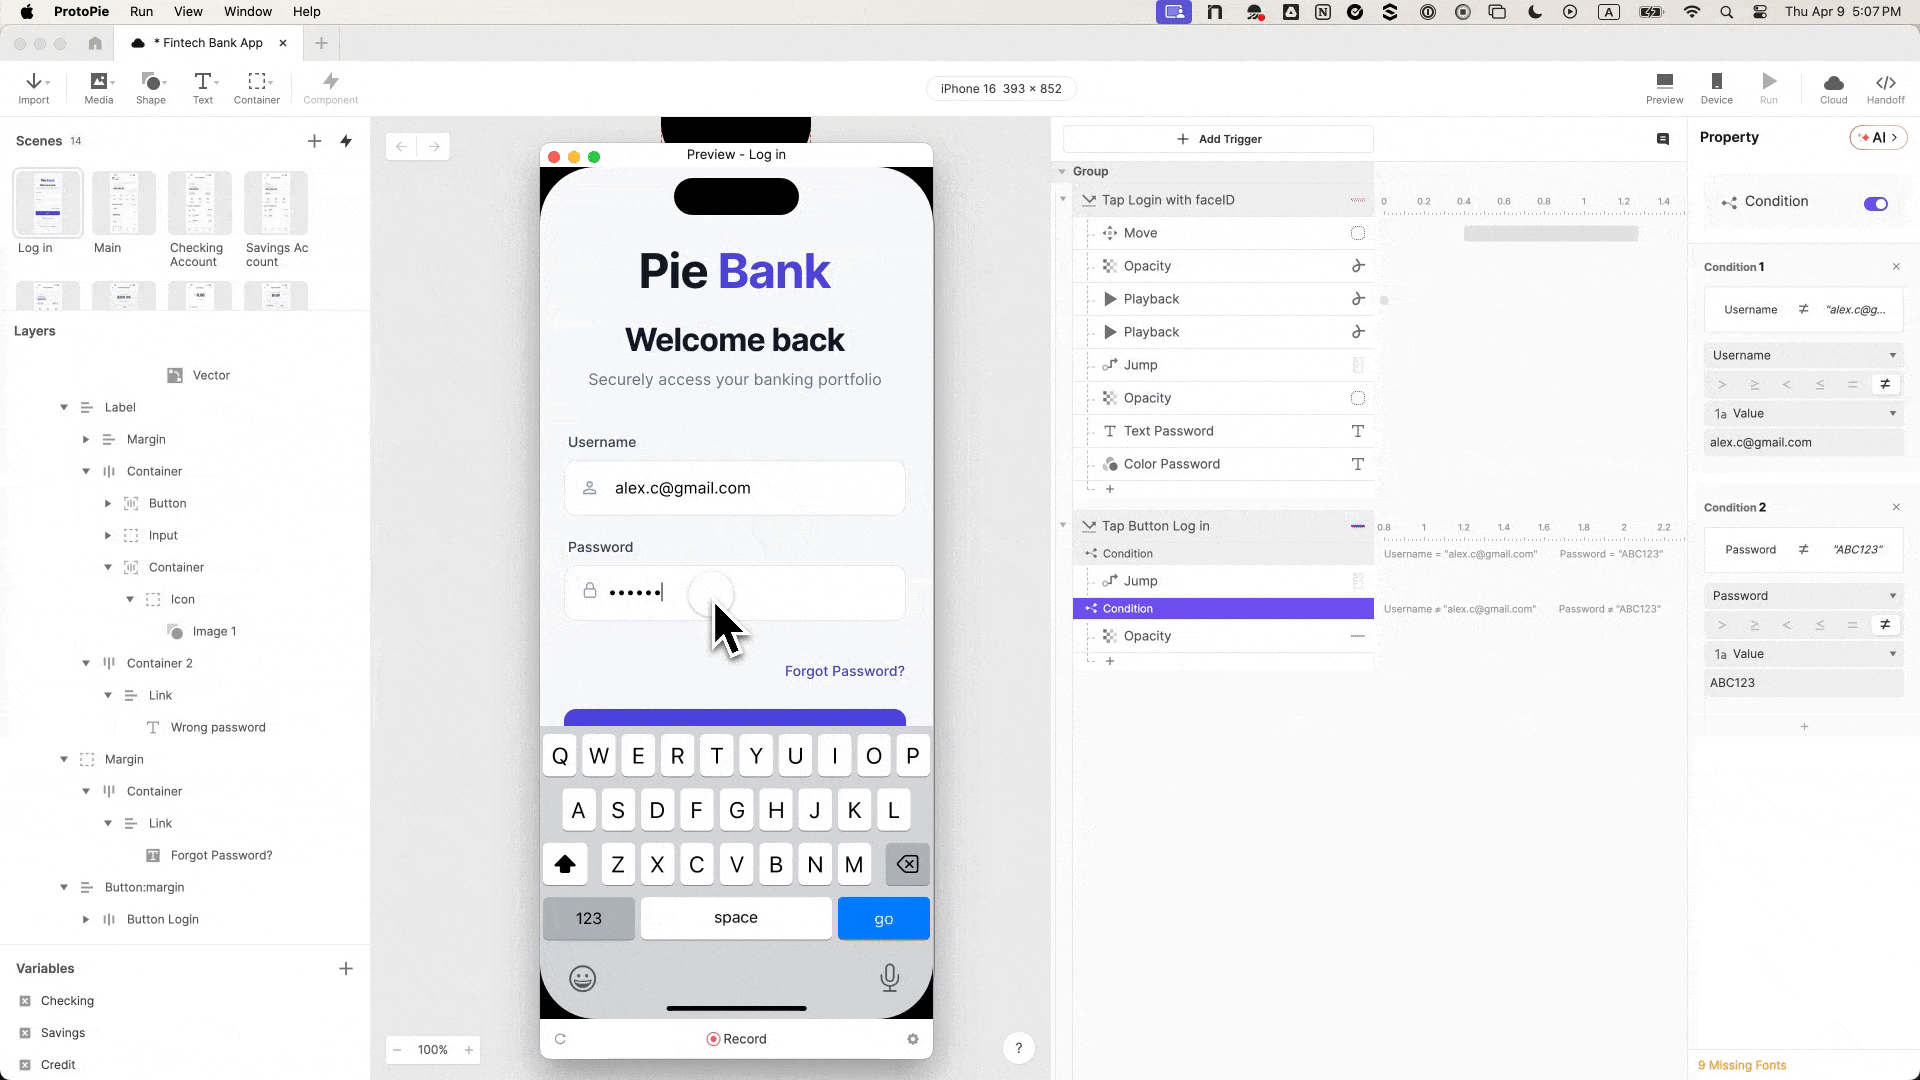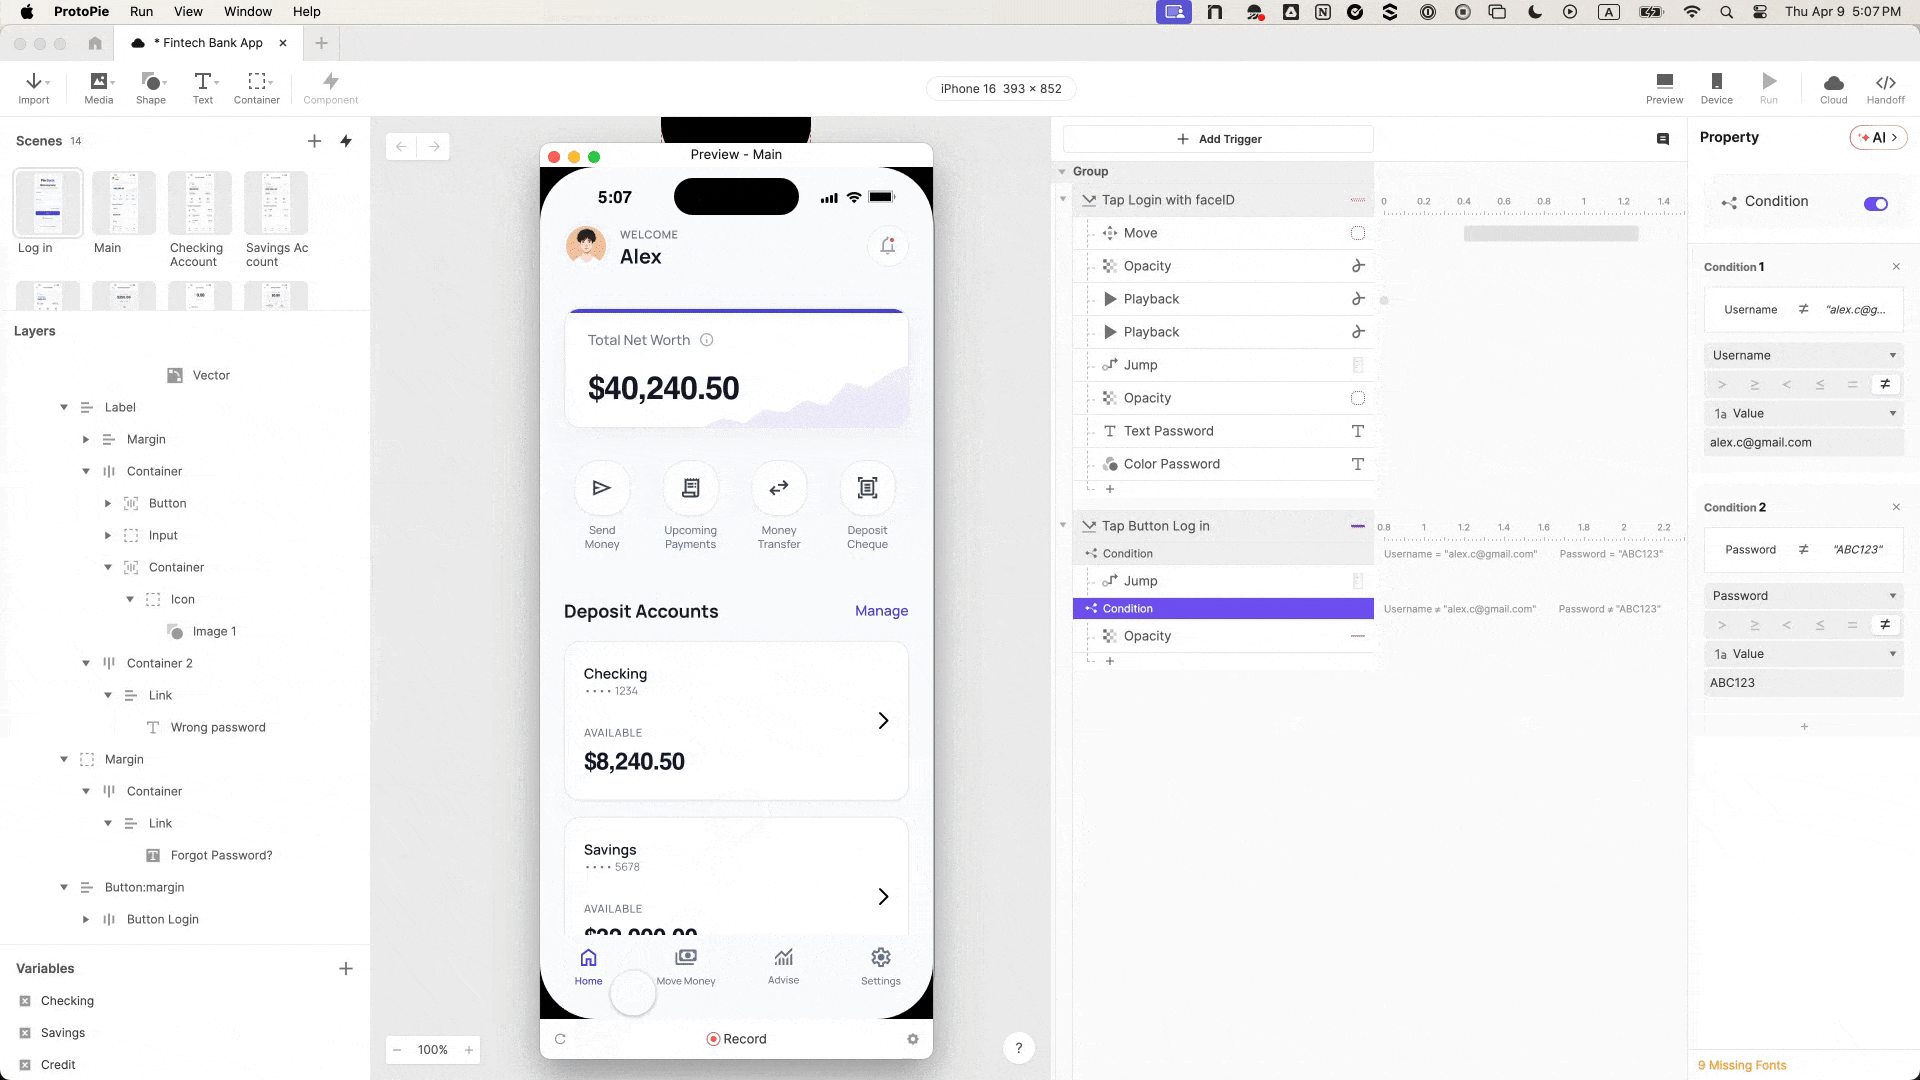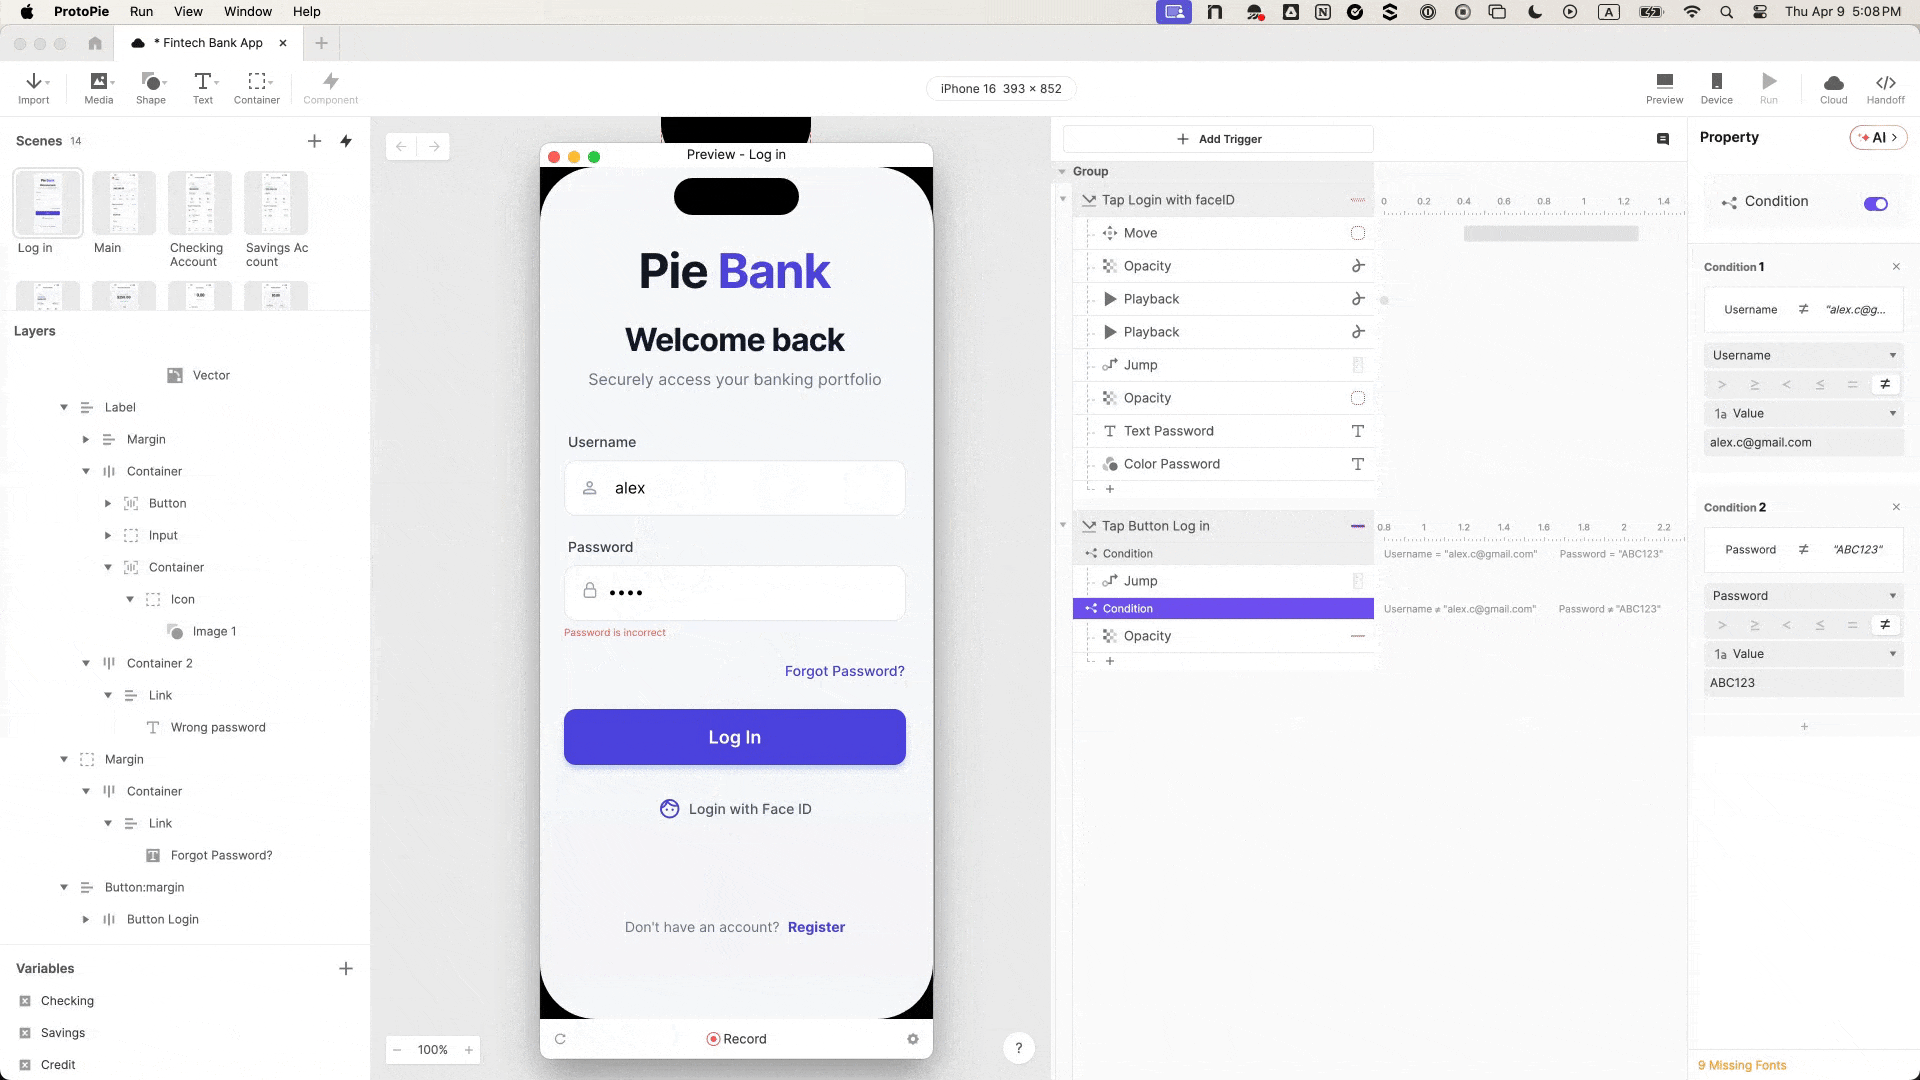
프로토파이가 입력값과 조건, 오류 표시를 가진 금융 앱 시제품을 소개했다. 고정된 값의 비교와 Face ID 애니메이션은 상호작용을 시험하는 장치이며 실제 계정 인증·생체 인식 보안을 구현한 것은 아니다.